VMware ESXi, Workstation i Fusion (CVE-2025-22226): wyciek pamięci gospodarza
Błąd w folderach współdzielonych VMware pozwala z wnętrza maszyny wirtualnej odczytać pamięć procesu po stronie gospodarza. CISA potwierdza wykorzystanie, obejścia brak. Zaktualizuj ESXi, Workstation i Fusion.
Ten alert jest dla zarządu, CTO i CFO firm, które używają wirtualizacji VMware: serwerów ESXi, programu Workstation na komputerach z Windows lub Linuksem albo Fusion na komputerach Apple. Werdykt: jeśli wersje są starsze niż wymienione poniżej, zaktualizuj je w tym tygodniu, bo luka pozwala z wnętrza maszyny wirtualnej odczytać pamięć procesu po stronie gospodarza, jest aktywnie wykorzystywana, a producent nie podaje obejścia.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 4 marca 2025 roku, w dniu publikacji poprawek, dopisała CVE-2025-22226 do katalogu KEV, czyli listy podatności, o których ma dowody, że są wykorzystywane w prawdziwych atakach. Błąd siedzi w mechanizmie folderów współdzielonych HGFS w VMware ESXi, Workstation i Fusion. Osoba z uprawnieniami administratora wewnątrz maszyny wirtualnej może odczytać fragmenty pamięci procesu vmx, który obsługuje tę maszynę po stronie gospodarza.
To „tylko” wyciek informacji, ale przekraczający granicę, dla której używa się wirtualizacji: z maszyny wirtualnej na poziom gospodarza. Producent opisał tę lukę razem z dwiema innymi, a według analizy źródłowej zgłosiło ją centrum analizy zagrożeń Microsoftu. Termin CISA minął 25 marca 2025 roku.
Element
Szczegóły
Identyfikator CVE
CVE-2025-22226 (biuletyn Broadcom 25390; w europejskiej bazie EUVD-2025-7605)
Data dodania do CISA KEV
2025-03-04
Termin naprawy wg CISA
2025-03-25 (21 dni od wpisu)
Produkt
Broadcom VMware ESXi, VMware Workstation (Windows, Linux), VMware Fusion (macOS); także VMware Cloud Foundation 5.x i 4.5.x, Telco Cloud Platform i Telco Cloud Infrastructure
Wersje zagrożone
ESXi 8.0 i 7.0 przed kompilacjami z poprawką; Workstation 17.x przed 17.6.3; Fusion 13.x przed 13.6.3. Warunek: uprawnienia administratora wewnątrz maszyny wirtualnej
Wersje bezpieczne
ESXi 8.0: ESXi80U3d-24585383 lub ESXi80U2d-24585300; ESXi 7.0: ESXi70U3s-24585291; Workstation 17.6.3; Fusion 13.6.3 lub nowsze
Typ podatności
Odczyt poza zakresem bufora (wyciek pamięci procesu vmx) w HGFS; CWE-125
Ocena CVSS
NVD: 6.0 ŚREDNIA (CVSS 3.1, wymagane wysokie uprawnienia). Broadcom: 7.1 WYSOKA (CVSS 3.1, liczona bez wymogu uprawnień); ENISA przejęła ocenę producenta. W obu: atak lokalny, zmiana zakresu, wysoki wpływ na poufność
2. O CO CHODZI W PROSTYCH SŁOWACH?
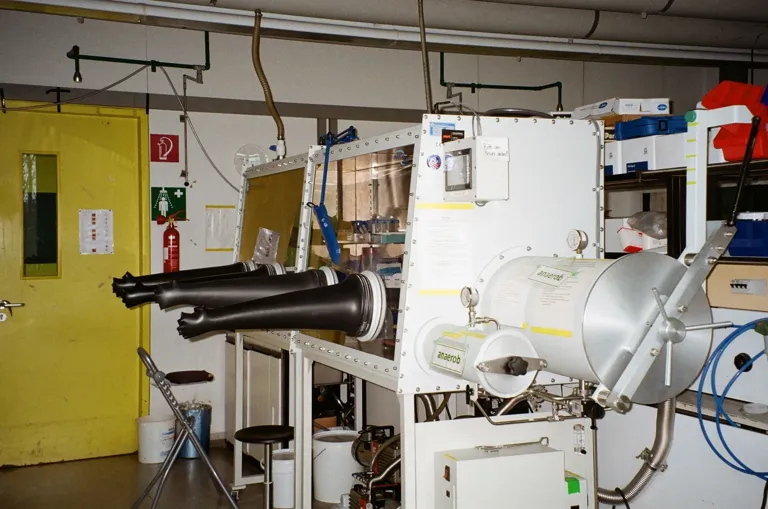
Wyobraź sobie laboratoryjną komorę rękawicową: pracownik obsługuje próbki przez szczelne rękawice, a śluza służy do przekazywania materiałów do środka i na zewnątrz. Komora ma oddzielać to, co w środku, od reszty laboratorium. Okazało się, że przez śluzę można nie tylko podać próbkę, ale też wyciągnąć notatki leżące na stole obok komory, po stronie laboratorium.
Maszyna wirtualna to taka komora, a folder współdzielony to śluza. Mechanizm HGFS przy wymianie plików odczytywał dane poza przewidzianym obszarem pamięci i oddawał maszynie wirtualnej fragmenty pamięci procesu po stronie gospodarza. Nic nie zostaje zmienione ani zepsute, więc nikt tego nie zauważa, ale w tej pamięci mogą leżeć informacje ułatwiające dalszy atak.
💡 Maszyna wirtualna to „komputer w komputerze”. Gospodarz (host) to fizyczny komputer lub serwer, na którym działają maszyny wirtualne. ESXi to serwerowy system wirtualizacji VMware, Workstation i Fusion to programy do wirtualizacji na komputerach biurowych. HGFS to mechanizm folderów współdzielonych między gospodarzem a maszyną. Proces vmx obsługuje maszynę wirtualną po stronie gospodarza. KEV to katalog CISA z lukami potwierdzonymi jako wykorzystywane.
Scenariusz
Normalnie
Z podatnością
Administrator maszyny wirtualnej
Kontroluje tylko swoją maszynę
Może odczytać fragmenty pamięci procesu po stronie gospodarza
Folder współdzielony z fakturami
Wygodna wymiana plików
Kanał, przez który wycieka pamięć
Przejęta maszyna wirtualna
Szkoda ograniczona do niej
Napastnik zbiera informacje do wyjścia poza maszynę
Skutek widoczny dla użytkownika
Awaria lub zmiana danych
Brak objawów, tylko odczyt
Obejście do czasu aktualizacji
Często dostępne
Producent: brak obejścia
źródło: Pexels, Alexey K.
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku dla tej klasy podatności. To scenariusz poglądowy, a nie odtworzenie konkretnego incydentu. Luka jest lokalna i wymaga uprawnień administratora wewnątrz maszyny wirtualnej, więc napastnik musi najpierw ją przejąć. CISA ocenia atak jako nieautomatyzowalny, a skutek jako częściowy; groźny jest zwłaszcza w połączeniu z innymi lukami z tego samego biuletynu.
Etap
Czas
Akcja hakerów
Wynik
1. Wejście do maszyny
T-dni
Przejęcie maszyny wirtualnej, np. przez złośliwy załącznik lub lukę w usłudze
Konto w maszynie wirtualnej
2. Uprawnienia
T+godziny
Zdobycie uprawnień administratora w maszynie
Możliwość użycia HGFS w podatny sposób
3. Wyciek pamięci
T+minuty
Wywołanie odczytu poza zakresem w HGFS
Fragmenty pamięci procesu vmx po stronie gospodarza
4. Przygotowanie ucieczki
T+godziny
Wykorzystanie odczytanych informacji do ataku na gospodarza innymi lukami
Droga poza maszynę wirtualną
5. Przejęcie gospodarza
T+dni
Kontrola nad serwerem lub komputerem i innymi maszynami
Kradzież danych, ransomware na wielu maszynach naraz
Konkretne scenariusze zagrożenia
🔴 Scenariusz 1: w biurze rachunkowym maszyna wirtualna z Windows na komputerze Apple (Fusion) zostaje przejęta przez załącznik; napastnik używa wycieku pamięci, by przygotować wyjście na komputer z dokumentami wszystkich klientów.
🔴 Scenariusz 2: na serwerze ESXi jedna zaniedbana maszyna testowa staje się punktem startu do ataku na gospodarza, który obsługuje też serwer poczty i system ERP.
🔴 Scenariusz 3: firma ustawiła regułę „naprawiamy od CVSS 7”; jedno narzędzie pokazuje 6.0 i luka wypada z listy, choć CISA potwierdza wykorzystanie.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Wirtualizacja opiera się na założeniu, że maszyny są od siebie i od gospodarza oddzielone. Ta luka nie łamie tego założenia sama, ale dostarcza informacji potrzebnych do jego złamania, a jej wykorzystanie potwierdziła CISA. Aktualizacja usuwa ją razem z dwiema innymi lukami z tego samego biuletynu, więc koszt naprawy jest jeden.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Przy ucieczce z maszyny: przestój wielu maszyn wirtualnych naraz
Dni
30 tys. do 300 tys. PLN (przestój, odtwarzanie)
Bezpieczeństwo danych
Wyciek informacji z pamięci gospodarza, potem danych z innych maszyn
Dni
20 tys. do 200 tys. PLN (analiza powłamaniowa)
Finansowy
Koszty specjalistów, możliwy okup przy ataku na wiele maszyn
Tygodnie
50 tys. do 700 tys. PLN łącznie
Reputacyjny
Utrata zaufania klientów po wycieku lub przestoju
Miesiące
20 tys. do 300 tys. PLN (utracone kontrakty)
Prawny
Obowiązek zgłoszenia naruszenia danych osobowych do UODO w ciągu 72 godzin, jeśli dojdzie do dostępu do danych, przy wysokim ryzyku także powiadomienia osób; kary RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
10 tys. do 100 tys. PLN (obsługa prawna, zgłoszenia), bez ewentualnej kary
Interpretacja: bezpośredni wpływ jest średni (odczyt pamięci, bez zmiany danych), a prawdopodobieństwo średnie, bo atak wymaga wcześniejszego przejęcia maszyny wirtualnej; ryzyko rośnie do wysokiego, gdy te same systemy mają niezałatane pozostałe luki z biuletynu, które pozwalają zapisywać pamięć gospodarza.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Spisać wszystkie serwery ESXi oraz komputery z Workstation i Fusion wraz z wersjami
Dziś
Administrator IT
2
🟠 PILNIE
Zaktualizować ESXi do ESXi80U3d / ESXi80U2d / ESXi70U3s (lub nowszych)
Do 7 dni
Administrator wirtualizacji
3
🟠 PILNIE
Zaktualizować Workstation do 17.6.3 i Fusion do 13.6.3 lub nowszych
Do 7 dni
Administrator / użytkownicy
4
🟠 PILNIE
Zaktualizować VMware Cloud Foundation i produkty Telco Cloud zgodnie z biuletynem Broadcom
Do 14 dni
Partner VMware
5
🟡 WAŻNIE
Wyłączyć foldery współdzielone tam, gdzie nie są potrzebne
Do 14 dni
Administrator
6
🟡 WAŻNIE
Ograniczyć uprawnienia administratora w maszynach wirtualnych do niezbędnych osób
Do 30 dni
CTO
7
🟡 WAŻNIE
Zmienić regułę priorytetów: obecność w katalogu KEV ważniejsza niż próg CVSS
Do 30 dni
CTO
Jeśli aktualizacja nie jest dostępna
Broadcom wydał poprawione wersje ESXi, Workstation i Fusion, a w rubryce obejść wskazał, że nie ma obejścia. Poniższe miary to ocena ekspercka ograniczania ryzyka, nie zamiennik aktualizacji.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Wyłączenie folderów współdzielonych (HGFS) w maszynach, które ich nie potrzebują
Średnia: ogranicza drogę opisaną w luce, producent nie wskazuje tego jako obejścia
Łatwa
Ograniczenie osób z uprawnieniami administratora w maszynach wirtualnych
Średnia: utrudnia spełnienie warunku ataku
Średnia
Szybkie łatanie systemów wewnątrz maszyn wirtualnych
Średnia: utrudnia pierwsze przejęcie maszyny
Średnia
Monitorowanie nietypowych procesów w maszynach wirtualnych
Niska jako ochrona, przydatne do wykrycia
Średnia
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
ESXi
Kompilacja sprzed marca 2025
ESXi80U3d / ESXi80U2d / ESXi70U3s lub nowsza
Workstation i Fusion
Wersje sprzed 17.6.3 / 13.6.3
17.6.3 / 13.6.3 lub nowsze
Foldery współdzielone
Włączone wszędzie „dla wygody”
Tylko tam, gdzie potrzebne
Priorytety napraw
Oparte na jednej liczbie CVSS
Uwzględniają katalog KEV
Pozostałe luki z biuletynu
Otwarte
Zamknięte tą samą aktualizacją
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA). Ocena CISA: wykorzystanie aktywne, nieautomatyzowalne, skutek częściowy
Grupy przestępcze
Brak publicznych informacji o nazwach grup
Kampanie ransomware
Brak potwierdzenia (CISA: Unknown); według analizy źródłowej inna luka z tego samego biuletynu jest oznaczona jako używana w ransomware
Ocena CVSS
6.0 ŚREDNIA wg NVD; 7.1 WYSOKA wg Broadcom i ENISA (CVSS 3.1)
PoC dostępny publicznie?
Brak publicznych informacji
Liczba atakowanych firm
Brak publicznych informacji
Kto wykrył błąd
Centrum analizy zagrożeń Microsoftu (wg analizy źródłowej)
Prognoza EPSS
Około 1,7% szansy wykorzystania w ciągu 30 dni, percentyl około 0,76 (wg analizy źródłowej)
Sygnały zagrożenia dla CVE-2025-22226CVSS 3.1 (Broadcom) 7.1/10 ██████████████░░░░░░ WYSOKACVSS 3.1 (NVD) 6.0/10 ████████████░░░░░░░░ ŚREDNIAEPSS (analiza źr.) ~1.7% ░░░░░░░░░░░░░░░░░░░░ NISKACISA KEV TAK ████████████████████ ataki potwierdzoneObejście producenta BRAK ░░░░░░░░░░░░░░░░░░░░ tylko aktualizacja
Linia czasu incydentu
2025-03-04 Broadcom publikuje biuletyn i poprawki, NVD publikuje CVE2025-03-04 CISA dodaje lukę do katalogu KEV2025-03-05 Ocena CISA: wykorzystanie aktywne2025-03-25 Termin naprawy wg CISA dla agencji federalnych2026-06-17 Ostatnia aktualizacja wpisu w NVD ... prawie 18 miesięcy od terminu CISA2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Na ilu komputerach działa VMware Workstation lub Fusion i w jakich wersjach?
[liczba], [wersje]
🔴
3
Czy zainstalowano poprawki z marca 2025 roku?
TAK / NIE, [data]
🔴
4
Czy maszyny wirtualne mają włączone foldery współdzielone i czy są potrzebne?
TAK / NIE
🟠
5
Kto ma uprawnienia administratora w maszynach wirtualnych?
[lista]
🟠
6
Czy używamy VMware Cloud Foundation lub produktów Telco Cloud?
TAK / NIE
🟠
7
Czy nasze narzędzie do raportowania luk pokazuje ocenę NVD czy producenta?
[NVD / producent]
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, na ilu komputerach w firmie działają maszyny wirtualne?
✓ Czy narzędzia „pomocnicze”, jak programy do wirtualizacji, są objęte aktualizacjami?
✓ Czy nasze priorytety napraw uwzględniają potwierdzone ataki, a nie tylko punktację?
✓ Czy kopie zapasowe maszyn wirtualnych są odseparowane od gospodarza?
✓ Czy mamy aktywne wsparcie producenta pozwalające pobierać poprawki?
Podsumowanie
CVE-2025-22226 pozwala administratorowi maszyny wirtualnej VMware odczytać fragmenty pamięci procesu po stronie gospodarza przez mechanizm folderów współdzielonych. CISA potwierdza wykorzystanie, producent nie podaje obejścia, a ta sama aktualizacja usuwa też dwie inne luki z biuletynu. Aktualizacja ESXi, Workstation i Fusion do wersji z marca 2025 roku lub nowszych to zadanie na ten tydzień.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Google i CISA potwierdzają ukierunkowane ataki na lukę w modemie telefonów Pixel, które nie wymagają działania użytkownika. Zaktualizuj telefony do poziomu poprawek 2026-09-05, zaczynając od zarządu.
Luka o ocenie 10.0 w konsoli Cisco Secure Firewall Management Center pozwala ominąć logowanie i przejąć urządzenie. Cisco i CISA potwierdzają ataki. Zaktualizuj FMC i sprawdź ślady włamania.
CISA potwierdza wykorzystanie krytycznej luki w bibliotece Ajax.NET Professional, która pozwala przejąć serwer bez logowania. Znajdź stare aplikacje ASP.NET z AjaxPro, odetnij je od internetu i zaktualizuj.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.