Luka w routerach ASUS RT-AX55 (CVE-2023-39780) użyta do przejęcia tysięcy urządzeń
Błąd w ASUS RT-AX55 pozwala wykonać polecenia na routerze i posłużył do instalowania trwałego tylnego wejścia SSH. CISA potwierdza ataki. Zaktualizuj router, sprawdź SSH i wyłącz zarządzanie z internetu.
Ten alert jest dla zarządu, CTO i CFO małych firm, biur i gabinetów, w których internet dostarcza router ASUS RT-AX55 (także routery ASUS kupione do domu i używane do pracy). Werdykt: zaktualizuj dziś oprogramowanie routera do najnowszej wersji i sprawdź, czy nie ma w nim tylnego wejścia przez SSH, bo luka była wykorzystywana do przejęcia tysięcy routerów ASUS, a sama aktualizacja nie usuwa pozostawionego dostępu.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 2 czerwca 2025 roku dopisała podatność CVE-2023-39780 do katalogu KEV, czyli listy luk, co do których ma dowody wykorzystania w prawdziwych atakach. Błąd w routerze ASUS RT-AX55 pozwala zalogowanemu użytkownikowi panelu wstrzyknąć i wykonać polecenia systemowe przez regułę podziału pasma (QoS). W tej samej partii CISA dodała drugą lukę routerów ASUS, CVE-2021-32030 (niepoprawne uwierzytelnianie).
Firma GreyNoise opisała w maju 2025 roku kampanię, w której napastnicy dostawali się do paneli routerów ASUS (zgadywanie haseł i obejścia logowania), wykorzystywali CVE-2023-39780 do wykonania poleceń i zostawiali trwałe tylne wejście przez SSH. Według GreyNoise 27 maja 2025 roku przejętych było prawie 9 000 routerów ASUS. Termin CISA minął 23 czerwca 2025 roku.
Element
Szczegóły
Identyfikator CVE
CVE-2023-39780 (w katalogu KEV opisany jako reprezentowany przez CVE-2023-41346)
Data dodania do CISA KEV
2025-06-02
Termin naprawy wg CISA
2025-06-23 (21 dni od wpisu)
Produkt
ASUS RT-AX55 (router Wi-Fi 6), parametr qos_bw_rulelist w /start_apply.htm
Wersje zagrożone
NVD wskazuje oprogramowanie układowe 3.0.0.4.386.51598; atak wymaga zalogowania do panelu routera
Wersje bezpieczne
Producent i CISA nie podają numeru; GreyNoise informuje, że ASUS naprawił lukę w aktualizacji oprogramowania. Jedyny pewny stan: najnowsza wersja ze strony wsparcia ASUS dla RT-AX55
Typ podatności
Wstrzyknięcie poleceń systemu operacyjnego; CWE-78
Ocena CVSS
NVD, MITRE i europejska baza EUVD: 8.8 (CVSS 3.1, WYSOKA). Atak przez sieć, niska złożoność, wymagane niskie uprawnienia (zalogowanie), bez udziału użytkownika
Rekord CVE opublikowano 11 września 2023 roku, ale ocenę CVSS dopisano dopiero 16 maja 2025 roku. Przez 20 miesięcy automatyczne skanery sortujące luki według punktów mogły go w ogóle nie pokazywać.
2. O CO CHODZI W PROSTYCH SŁOWACH?
Wyobraź sobie formularz „przydział pasma”, w którym wpisujesz, ile łącza ma dostać który komputer. Urządzenie przepisuje wpisaną wartość wprost do polecenia dla swojego systemu. Jeśli ktoś w rubryce z nazwą reguły dopisze znak kończący polecenie i własną instrukcję, router wykona obie rzeczy: ustawi regułę i zrobi to, co kazał napastnik.
Luka wymaga zalogowania do panelu, więc brzmi jak mniejszy problem. W praktyce napastnicy opisani przez GreyNoise dostawali się do paneli zgadywaniem haseł i obejściami logowania, a potem przez tę lukę włączali dostęp SSH z własnym kluczem. Ten dostęp zapisuje się w pamięci ustawień routera, więc przetrwa restart i aktualizację oprogramowania.
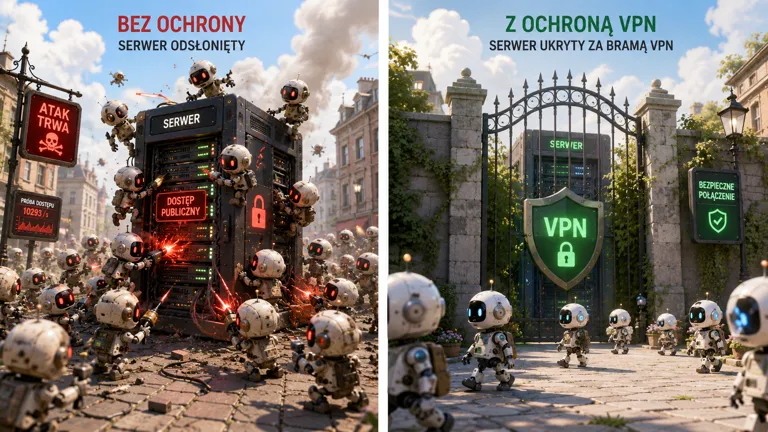
💡 QoS (zarządzanie jakością usługi) to ustawienie dzielące łącze między urządzenia i rodzaje ruchu. Wstrzyknięcie poleceń to błąd, w którym dane z formularza stają się poleceniem dla systemu. SSH to zaszyfrowany zdalny dostęp do wiersza poleceń urządzenia. NVRAM to pamięć ustawień routera, która nie jest czyszczona przy aktualizacji. KEV to katalog CISA z lukami potwierdzonymi jako wykorzystywane.
Scenariusz
Normalnie
Z podatnością
Administrator ustawia regułę podziału pasma
Router zapisuje regułę
Tak samo
Ktoś zalogowany wpisuje polecenie w nazwę reguły
Router odrzuca nieprawidłowe znaki
Router wykonuje polecenie
Panel dostępny z internetu, słabe hasło
Ryzyko zgadnięcia hasła
Zgadnięte hasło daje pełne przejęcie urządzenia
Aktualizacja oprogramowania
Usuwa znane błędy
Usuwa błąd, ale nie usuwa wcześniej dodanego klucza SSH
Dzienniki zdarzeń routera
Rejestrują działania
Napastnicy wyłączali logowanie
źródło: Wygenerowane przez AI
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku, poglądowy, oparty na łańcuchu opisanym przez GreyNoise. Luka wymaga zalogowania, więc pierwszym krokiem jest dostęp do panelu routera wystawionego do internetu. CISA ocenia sam atak na tę lukę jako nieautomatyzowalny; GreyNoise zarejestrował tylko ok. 30 żądań w ciągu trzech miesięcy, co pokazuje, jak cicho działała kampania.
Etap
Czas
Akcja hakerów
Wynik
1. Wejście do panelu
T+0 min
Zgadywanie haseł lub obejście logowania na routerze z panelem w internecie
Sesja w panelu routera
2. Wykonanie poleceń
T+kilka minut
Wykorzystanie CVE-2023-39780 przez regułę QoS
Polecenia wykonane na routerze
3. Ukrycie
T+kilka minut
Wyłączenie dziennika zdarzeń
Brak śladów w logach
4. Tylne wejście
T+kilkanaście minut
Włączenie SSH na porcie TCP 53282 i dodanie klucza napastnika, zapis w NVRAM
Dostęp przetrwa restart i aktualizację
5. Wykorzystanie
T+tygodnie do miesięcy
Użycie routera jako punktu pośredniego w sieci przejętych urządzeń
🔴 Scenariusz 1: biuro rachunkowe ma router, w którym informatyk kiedyś włączył zarządzanie z internetu i zostawił proste hasło; napastnik zdobywa dostęp i zostawia tylne wejście SSH, które trwa miesiącami.
🟠 Scenariusz 2: firma aktualizuje router po lekturze komunikatu i uznaje sprawę za zamkniętą, ale klucz SSH napastnika zapisany wcześniej w ustawieniach dalej działa.
🟠 Scenariusz 3: przejęty router służy jako pośrednik w atakach na inne firmy, a adres firmy trafia na czarne listy i do zapytań od operatora.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Router to brama całej sieci firmy. Kampania opisana przez GreyNoise nie instalowała złośliwego oprogramowania i wyłączała dzienniki, więc przejęcie było praktycznie niewidoczne. Trwałość tylnego wejścia sprawia, że samo załatanie luki nie przywraca bezpieczeństwa.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Router pod kontrolą obcych, konieczność resetu i ponownej konfiguracji lub wymiany
Dni
2 tys. do 20 tys. PLN (konfiguracja, sprzęt, przestój)
Bezpieczeństwo danych
Możliwy podsłuch i przekierowanie ruchu, wejście do sieci lokalnej
Tygodnie do miesięcy
10 tys. do 80 tys. PLN (analiza, wymiana haseł)
Finansowy
Koszty obsługi incydentu, możliwe oszustwa przy podmienionym ruchu
Tygodnie
10 tys. do 150 tys. PLN łącznie
Reputacyjny
Adres firmy używany w atakach na innych, czarne listy poczty
Tygodnie do miesięcy
10 tys. do 100 tys. PLN (utraceni klienci, problemy z pocztą)
Prawny
Zgłoszenie naruszenia do UODO w ciągu 72 godzin, jeśli doszło do wycieku danych osobowych; możliwa kara RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
5 tys. do 50 tys. PLN (obsługa prawna), bez ewentualnej kary
Kwoty są orientacyjnymi widełkami dla małej i średniej firmy, nie danymi z tego incydentu.
Macierz ryzyka dla firmy z routerem ASUS RT-AX55Wpływ 5 | . . . . . 4 | . . . ■ . ← ■ WYSOKIE (panel w internecie, stare oprogramowanie) 3 | . ○ . . . ← ○ panel tylko w sieci lokalnej, najnowsze oprogramowanie 2 | . . . . . 1 | . . . . . +-------------------- 1 2 3 4 5 Prawdopodobieństwo
Interpretacja: przy panelu dostępnym z internetu i starym oprogramowaniu ryzyko jest wysokie, bo kampania przejęła tysiące routerów ASUS; wymóg zalogowania obniża prawdopodobieństwo tylko wtedy, gdy panel nie jest osiągalny z zewnątrz i ma silne hasło.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Sprawdzić model routera i wersję oprogramowania układowego w panelu
Dziś
Dostawca IT / kierownik biura
2
🔴 NATYCHMIAST
Sprawdzić, czy SSH jest włączone (szczególnie na porcie TCP 53282) i czy w kluczach autoryzowanych jest nieznany wpis
Dziś
Dostawca IT
3
🔴 NATYCHMIAST
Zainstalować najnowsze oprogramowanie ze strony wsparcia ASUS dla RT-AX55
Dziś
Dostawca IT
4
🔴 NATYCHMIAST
Wyłączyć zarządzanie routerem z internetu i zmienić hasło administratora na silne
Dziś
Dostawca IT
5
🟠 PILNIE
Przy jakimkolwiek podejrzeniu przejęcia: przywrócić ustawienia fabryczne i skonfigurować router ręcznie od nowa (zalecenie GreyNoise)
Do 2 dni
Dostawca IT
6
🟠 PILNIE
Zablokować adresy wskazane przez GreyNoise: 101.99.91.151, 101.99.94.173, 79.141.163.179, 111.90.146.237
Do 3 dni
Dostawca IT
7
🟡 WAŻNIE
Sprawdzić wszystkie routery ASUS w firmie i u pracowników pracujących z domu
Do 14 dni
CTO
8
🟡 WAŻNIE
W audytach bezpieczeństwa wymagać także pozycji bez oceny CVSS
Do 30 dni
CTO
Jeśli aktualizacja nie jest dostępna
ASUS według GreyNoise naprawił lukę w aktualizacji oprogramowania, ale nie podano numeru wersji. Jeśli nowszej wersji dla urządzenia nie ma, poniższe miary ograniczają ryzyko; efektywność to ocena ekspercka.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Wyłączenie zarządzania routerem z internetu
Wysoka: odcina główną drogę do panelu
Łatwa
Silne, unikalne hasło administratora
Średnia: utrudnia zgadywanie, nie chroni przed obejściami logowania
Łatwa
Wyłączenie SSH, jeśli nie jest używane, i przegląd kluczy
Wysoka wobec opisanego tylnego wejścia
Łatwa do średniej
Przywrócenie ustawień fabrycznych i ręczna konfiguracja
Wysoka: usuwa zmiany zapisane w NVRAM
Średnia
Wymiana routera na model z aktualnym wsparciem
Wysoka
Średnia, koszt sprzętu
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
Oprogramowanie routera
Stara wersja
Najnowsza ze strony ASUS
Zarządzanie z internetu
Włączone „od serwisu”
Wyłączone
SSH i klucze
Niesprawdzone, możliwe tylne wejście
Wyłączone lub przejrzane
Hasło administratora
Proste lub domyślne
Silne i unikalne
Konfiguracja
Mogła zostać zmieniona przez napastnika
Odtworzona ręcznie po resecie, jeśli było podejrzenie
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA). GreyNoise opisał kampanię wykrytą 17 do 18 marca 2025
Grupy przestępcze
Brak atrybucji; GreyNoise ocenia napastnika jako dobrze zorganizowanego, a techniki jako zbieżne z długoterminowymi operacjami
Kampanie ransomware
Brak potwierdzenia (CISA KEV: Unknown)
Ocena CVSS
8.8 WYSOKA wg NVD, MITRE i EUVD (CVSS 3.1)
PoC dostępny publicznie?
TAK, NVD od listopada 2024 podlinkowuje sześć publicznych opisów wykorzystania
Liczba atakowanych firm
Prawie 9 000 przejętych routerów ASUS na 27 maja 2025 wg GreyNoise (dane z Censys), liczba rosła
Powiązane luki
CVE-2021-32030 w KEV tego samego dnia; pokrewne błędy w RT-AX55: CVE-2023-41345, CVE-2023-41346, CVE-2023-41347, CVE-2023-41348
Prognoza EPSS
Ok. 0,34 (34% szansy próby w 30 dni), percentyl ok. 0,98
W katalogu KEV wpis jest podpisany innym numerem (CVE-2023-41346), a w bazach funkcjonuje kilka oznaczeń tej samej rodziny błędów. Pewniejszym punktem wyjścia jest model i wersja oprogramowania niż numer CVE.
Sygnały zagrożenia dla CVE-2023-39780CVSS 3.1 (NVD) 8.8/10 ██████████████████░░ WYSOKAEPSS (próba w 30 dni) ~34% ███████░░░░░░░░░░░░░ WYSOKA jak na tłoPrzejęte routery ~9 000 ████████████████████ maj 2025 wg GreyNoisePubliczne opisy ataku TAK ████████████████████ 6 odnośników w NVDCISA KEV TAK ████████████████████ ataki potwierdzone
Linia czasu incydentu
2023-09-11 Publikacja CVE-2023-39780, bez oceny CVSS2024-11 NVD dopisuje sześć publicznych opisów wykorzystania2025-03-17 GreyNoise rejestruje nietypowy ruch do routerów ASUS2025-05-16 NVD dopisuje ocenę CVSS 8.8 i klasyfikację CWE-782025-05-28 GreyNoise publikuje opis kampanii z tylnym wejściem SSH2025-06-02 CISA dodaje lukę do katalogu KEV razem z CVE-2021-320302025-06-23 Termin naprawy wg CISA dla agencji federalnych ... prawie 15 miesięcy od terminu CISA2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Ustalić, czy w biurach lub u pracowników pracujących z domu działają routery ASUS
CTO
DZISIAJ
2
Zlecić aktualizację oprogramowania i sprawdzenie SSH na każdym takim routerze
CTO
DZISIAJ
3
Zatwierdzić wyłączenie zarządzania routerami z internetu
CTO
DZISIAJ
4
Zatwierdzić reset i ręczną konfigurację routerów z podejrzeniem przejęcia
CTO
DO JUTRA
5
Zarezerwować budżet na wymianę routerów bez aktualnego wsparcia
CFO
DO JUTRA
6
Dopisać do zamówień audytu wymóg raportowania luk bez oceny CVSS
CFO
DO JUTRA
8. PYTANIA DO TWOJEGO ZESPOŁU IT
#
Pytanie
Odpowiedź
Priorytet
1
Jakie modele routerów ASUS działają w firmie i u pracowników z domu?
[lista]
🔴
2
Jaka wersja oprogramowania jest zainstalowana na RT-AX55?
[wersja]
🔴
3
Czy SSH jest włączone, na jakim porcie i czy klucze są znane?
TAK / NIE, [port]
🔴
4
Czy panel routera jest dostępny z internetu?
TAK / NIE
🔴
5
Czy dziennik zdarzeń routera jest włączony?
TAK / NIE
🟠
6
Czy w logach zapory widać połączenia z adresów wskazanych przez GreyNoise?
TAK / NIE
🟠
7
Czy nasz audyt bezpieczeństwa obejmuje pozycje bez oceny CVSS?
TAK / NIE
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, jakie routery stoją w naszych biurach i kto ma do nich hasła?
✓ Czy ktoś kiedyś włączył zdalne zarządzanie routerem „na chwilę” i nie wyłączył?
✓ Czy po aktualizacji sprawdzamy, czy napastnik nie zostawił dostępu?
✓ Czy routery pracowników pracujących z domu są objęte naszymi zasadami bezpieczeństwa?
✓ Czy nasze raporty z audytów pokazują tylko luki z wysoką punktacją?
Podsumowanie
CVE-2023-39780 w routerze ASUS RT-AX55 pozwala zalogowanemu napastnikowi wykonać polecenia na urządzeniu, a w kampanii opisanej przez GreyNoise posłużyła do przejęcia tysięcy routerów ASUS z trwałym tylnym wejściem SSH. Aktualizacja oprogramowania, sprawdzenie SSH i wyłączenie zarządzania z internetu to zadania na dziś, a przy podejrzeniu przejęcia reset i ręczna konfiguracja.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Luka w N-able N-central pozwala bez logowania uruchomić kod na serwerze, z którego zarządza się komputerami wielu firm. CISA potwierdza ataki. Zaktualizuj do 2026.3.1.14, odetnij konsolę od internetu i sprawdź konta.
CISA dodała do katalogu KEV lukę z 2015 roku w narzędziu ABRT, która daje napastnikowi uprawnienia root na serwerach RHEL 7 i CentOS 7. Zaktualizuj pakiet abrt i zaplanuj wymianę systemów bez wsparcia.
Błąd w bibliotece Starlette, podstawie FastAPI, pozwala omijać zabezpieczenia części aplikacji, a w łańcuchu z luką LiteLLM przejąć bramkę AI. CISA potwierdza ataki. Zaktualizuj do 1.0.1 lub nowszej.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.