Luka w IGEL OS (CVE-2025-47827): obejście Secure Boot na terminalach i komputerach
Starszy IGEL OS pozwala przez zaufane podpisy ominąć Secure Boot, także na komputerach z Windows. CISA potwierdza wykorzystanie. Zainstaluj aktualizacje Windows z października 2025, zaktualizuj terminale IGEL i zablokuj rozruch z USB.
Ten alert jest dla zarządu, CTO i CFO firm, które używają terminali z IGEL OS, a także każdej firmy z komputerami z Windows i włączonym Secure Boot. Werdykt: zainstaluj aktualizacje Windows z października 2025 roku lub nowsze na wszystkich komputerach i serwerach, a terminale IGEL zaktualizuj do IGEL OS 11, bo luka pozwala obejść zaufany rozruch i CISA potwierdza jej wykorzystanie.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 14 października 2025 roku dopisała podatność CVE-2025-47827 do katalogu KEV, czyli listy luk, o których ma dowody, że są wykorzystywane w prawdziwych atakach. Tego samego dnia Microsoft opublikował własny wpis o tej luce i rozesłał poprawkę w aktualizacjach Windows.
Błąd leży w module igel-flash-driver systemu IGEL OS starszego niż 11: moduł niepoprawnie weryfikował podpis kryptograficzny obrazu systemu, więc po uruchomieniu podpisanego jądra IGEL można było zamontować podrobiony system plików. Według badacza, który zgłosił lukę, problem nie ogranicza się do terminali IGEL: podpisany łańcuch rozruchowy IGEL uruchamia się na każdym komputerze, który ufa certyfikatowi Microsoft 3rd Party UEFI CA (domyślnie większość komputerów), co pozwala ominąć Secure Boot także tam. Dlatego Microsoft unieważnił te podpisy w aktualizacjach Windows.
Termin naprawy wyznaczony przez CISA agencjom federalnym minął 4 listopada 2025 roku.
Element
Szczegóły
Identyfikator CVE
CVE-2025-47827
Data dodania do CISA KEV
2025-10-14
Termin naprawy wg CISA
2025-11-04 (21 dni od wpisu)
Produkt
IGEL OS (system terminali); poprawka unieważniająca podpisy rozsyłana także przez Microsoft w aktualizacjach Windows (składnik Windows Secure Boot)
Wersje zagrożone
IGEL OS starszy niż 11 (w NVD: przed 11.01.100). Po stronie Windows NVD wymienia m.in. Windows 10 22H2 przed kompilacją 19045.6456, Windows 11 24H2 przed 26100.6899, Windows Server 2019 przed 17763.7919, Server 2022 przed 20348.4294, Server 2025 przed 26100.6899 oraz Windows Server 2012 i 2012 R2
Wersje bezpieczne
IGEL OS 11.01.100 i nowsze (IGEL OS 10 nie jest już wspierany). Windows: aktualizacje z 14 października 2025 roku lub nowsze. Linux z fwupd: baza unieważnień Secure Boot dbx w wersji 20250902 lub nowszej (wg badacza)
Typ podatności
Obejście Secure Boot; CWE-324 (użycie klucza po terminie ważności) wg CISA i Microsoft, pierwotnie CWE-347 (niewłaściwa weryfikacja podpisu)
Ocena CVSS
4.6 ŚREDNIA (CVSS 3.1) wg CISA i Microsoft, dostęp fizyczny, wpływ tylko na dostępność. Pierwotna ocena z czerwca 2025 roku: 8.4 WYSOKA (dostęp lokalny, pełny wpływ). Microsoft: ważność „Important”
2. O CO CHODZI W PROSTYCH SŁOWACH?
Wyobraź sobie ochronę budynku, która wpuszcza tylko osoby z przepustką podpisaną przez uznane biuro przepustek. Jedno z tych biur wystawiło kiedyś przepustkę firmie sprzątającej, a ta firma miała wadliwą procedurę: jej pracownik przy wejściu mógł przyprowadzić „pomocnika”, którego nikt już nie sprawdzał. Przepustka jest prawdziwa, podpis też, a do środka i tak wchodzi osoba nieznana.
Secure Boot to taka ochrona przy starcie komputera: uruchamia tylko oprogramowanie z zaufanym podpisem. Starszy system IGEL miał prawdziwy podpis, ale po uruchomieniu nie sprawdzał, co dalej wczytuje. Napastnik z dostępem do komputera mógł więc przez ten „zaufany” łańcuch uruchomić własny system lub złośliwe oprogramowanie działające poniżej Windows i antywirusa. Poprawka Microsoftu wpisuje stare podpisy IGEL na listę zakazanych, jak unieważnienie przepustki.
💡 Secure Boot (zaufany rozruch) to mechanizm, który przy starcie komputera uruchamia tylko oprogramowanie z zaufanym podpisem. Terminal (thin client) to prosty komputer do łączenia się ze zdalnym pulpitem. DBX to lista unieważnionych podpisów, której komputer nie uruchomi. Bootkit to złośliwe oprogramowanie uruchamiane przed systemem operacyjnym, trudne do wykrycia. KEV to katalog CISA z lukami potwierdzonymi jako wykorzystywane.
Scenariusz
Normalnie
Z podatnością
Uruchomienie komputera z Secure Boot
Startuje tylko zaufany system
Przez podpisany łańcuch IGEL może wystartować obcy system
Terminal IGEL OS 10 w recepcji
Uruchamia oryginalny obraz
Może uruchomić podmieniony system plików, wyglądający identycznie
Komputer z Windows bez aktualizacji z października 2025
Ufa starym podpisom IGEL
Można go uruchomić z nośnika z łańcuchem IGEL i obejść Secure Boot
Antywirus w systemie
Chroni przed złośliwym oprogramowaniem w systemie
Nie widzi kodu działającego przed systemem
Komputer po aktualizacji DBX
Stare podpisy IGEL zablokowane
Atak tą drogą nie działa
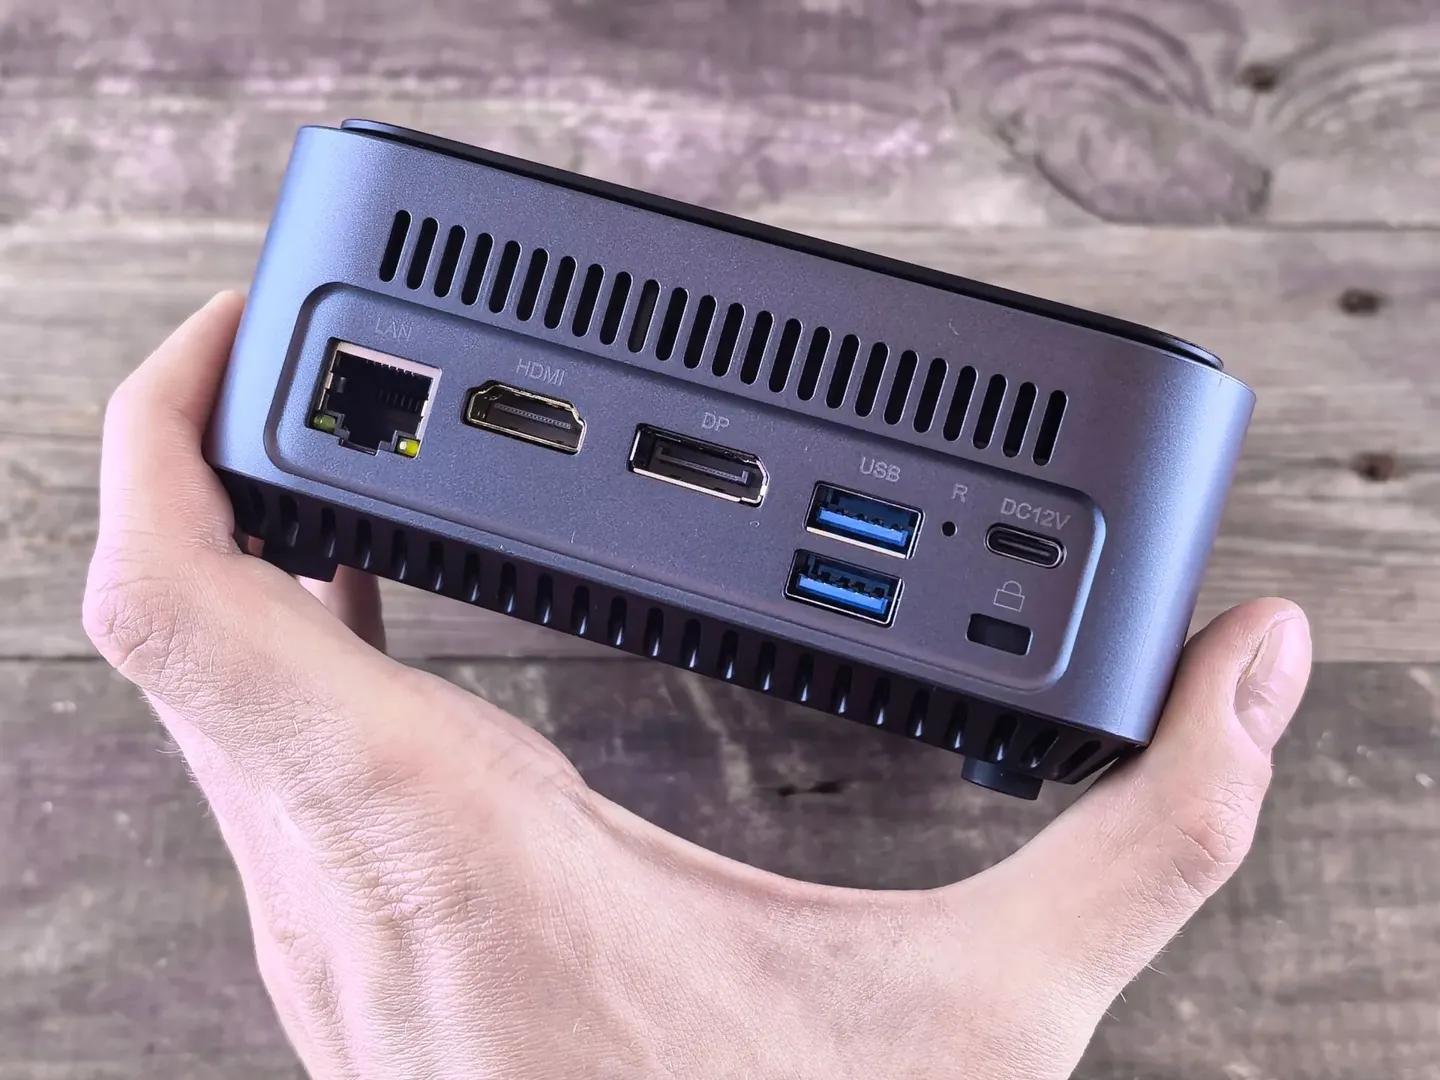
źródło: Pexels, Andrey Matveev
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku dla tej klasy podatności. To scenariusz poglądowy, a nie odtworzenie konkretnego incydentu. Luki nie da się wykorzystać przez samo wysłanie czegoś przez internet: potrzebny jest fizyczny dostęp do urządzenia albo, według badacza, wcześniejsze przejęcie systemu z uprawnieniami administratora, które pozwala zmienić kolejność rozruchu. CISA oceniła, że ataku nie da się zautomatyzować.
Etap
Czas
Akcja hakerów
Wynik
1. Dostęp do urządzenia
T+0 min
Kilka minut sam na sam z terminalem lub komputerem (recepcja, sala konferencyjna, magazyn) albo wcześniejsze przejęcie systemu
Możliwość zmiany tego, co się uruchamia
2. Rozruch z przygotowanego nośnika
T+kilka minut
Uruchomienie podpisanego łańcucha IGEL z pendrive'a lub dysku
Secure Boot nie protestuje, bo podpisy są „zaufane”
3. Podmiana systemu
T+kilka minut
Zamontowanie spreparowanego systemu plików lub załadowanie obcego jądra
Kod napastnika działa na najniższym poziomie
4. Ukrycie
T+kilkanaście minut
Instalacja bootkitu lub zmiana parametrów startu, zacieranie śladów
Urządzenie wygląda i działa normalnie
5. Wykorzystanie
T+dni do tygodni
Przechwytywanie haseł do zdalnego pulpitu, kluczy szyfrowania z pamięci, ruchu sieciowego
Dostęp do systemów firmy
6. Dalsze wejście
T+tygodnie
Logowanie do serwerów zdalnych pulpitów i innych systemów zdobytymi danymi
🔴 Scenariusz 1: „serwisant” w rejestracji przychodni podłącza na chwilę pendrive do terminala IGEL; od tej pory terminal przechwytuje hasła personelu do systemu medycznego.
🔴 Scenariusz 2: laptop z Windows bez aktualizacji z października 2025 roku zostaje na noc w hotelu; ktoś instaluje na nim złośliwe oprogramowanie startujące przed Windows, którego antywirus nie widzi.
🔴 Scenariusz 3: złośliwe oprogramowanie z uprawnieniami administratora na serwerze zmienia kolejność rozruchu i zapewnia sobie trwałość, która przetrwa nawet ponowną instalację systemu.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Ocena CVSS 4.6 może uśpić czujność, ale opis skutku jest poważny: obejście zabezpieczenia, które ma chronić komputer przed podmianą systemu. Terminale często stoją w miejscach dostępnych dla obcych i bywają pomijane w spisach sprzętu, a laptopy podróżują. Jednocześnie ta konkretna luka wymaga fizycznego dostępu lub wcześniejszego włamania, więc nie grozi masowym atakiem z internetu.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Konieczność wymiany lub ponownej instalacji terminali i komputerów, weryfikacja sprzętu
Dni
5 tys. do 80 tys. PLN (reinstalacje, wymiana terminali)
Bezpieczeństwo danych
Przechwycenie haseł, kluczy szyfrowania, danych wyświetlanych na terminalu
Dni do tygodni od podmiany
20 tys. do 150 tys. PLN (analiza, zmiana poświadczeń)
Finansowy
Koszty analizy powłamaniowej sprzętu, przestój stanowisk
Tygodnie
20 tys. do 300 tys. PLN łącznie
Reputacyjny
Utrata zaufania, jeśli wyciekną dane pacjentów lub klientów
Miesiące
20 tys. do 200 tys. PLN (utracone kontrakty)
Prawny
Obowiązek zgłoszenia naruszenia do UODO w ciągu 72 godzin, jeśli wyciekły dane osobowe; możliwa kara RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
10 tys. do 100 tys. PLN (prawnicy, obsługa zgłoszeń), bez ewentualnej kary
Kwoty są orientacyjnymi widełkami dla małej i średniej firmy, nie danymi z tego incydentu.
Interpretacja: wpływ przy udanym ataku jest wysoki (kod poniżej systemu i antywirusa), ale prawdopodobieństwo niskie dla typowej firmy, bo atak wymaga fizycznego dostępu lub wcześniejszego włamania i nie da się go zautomatyzować (EPSS około 4%); dla terminali w miejscach publicznych i laptopów w podróży znacznik warto przesunąć w prawo.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Sprawdzić, czy wszystkie komputery i serwery z Windows mają aktualizacje z października 2025 roku lub nowsze
Dziś
Administrator / dział IT
2
🔴 NATYCHMIAST
Ustalić, czy w firmie są terminale IGEL i z jaką wersją systemu (szczególnie IGEL OS 10)
Dziś
Dział IT
3
🟠 PILNIE
Zaktualizować terminale do IGEL OS 11.01.100 lub nowszej, a urządzenia, których nie da się zaktualizować, zaplanować do wymiany
Do 14 dni
Dział IT / dostawca terminali
4
🟠 PILNIE
Na komputerach z Linuksem zaktualizować bazę unieważnień Secure Boot (dbx) przez fwupd do wersji 20250902 lub nowszej
Do 14 dni
Administrator Linux
5
🟠 PILNIE
Wyłączyć rozruch z nośników zewnętrznych i zabezpieczyć ustawienia UEFI hasłem na terminalach i laptopach
Do 14 dni
Dział IT
6
🟡 WAŻNIE
Dopisać terminale i inne urządzenia „bez danych” do spisu sprzętu i harmonogramu aktualizacji
Do 30 dni
CTO
7
🟡 WAŻNIE
Fizycznie zabezpieczyć terminale w miejscach dostępnych dla obcych (zamknięte obudowy, zaślepki portów USB)
Do 30 dni
CTO / administracja biura
Jeśli aktualizacja nie jest dostępna
Microsoft rozesłał unieważnienie podpisów w aktualizacjach Windows, a IGEL wspiera nowsze wersje systemu, więc droga naprawy istnieje. Dla starych terminali IGEL OS 10, których nie da się zaktualizować, pozostają miary ograniczające. Oceny efektywności to ocena ekspercka.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Wyłączenie rozruchu z USB i nośników zewnętrznych, hasło do ustawień UEFI
Średnia do wysokiej wobec ataku fizycznego
Łatwa: kilka minut na urządzenie
Fizyczne zabezpieczenie terminali i ograniczenie dostępu do nich osób postronnych
Średnia
Średnia
Wyłączenie zaufania do Microsoft 3rd Party UEFI CA w ustawieniach sprzętu, jeśli urządzenie nie uruchamia Linuksa ani sterowników z tym podpisem
Wysoka, ale grozi problemami z uruchomieniem części sprzętu (ostrzeżenie badacza)
Trudna: wymaga testów na każdym modelu
Wymiana terminali bez wsparcia na nowe
Wysoka
Trudna: wymaga budżetu
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
Stare podpisy IGEL na komputerach
Zaufane przez Secure Boot
Na liście unieważnionych (DBX)
Terminale IGEL
IGEL OS 10 bez wsparcia
IGEL OS 11 lub wymienione
Rozruch z USB
Możliwy dla każdego
Wyłączony, ustawienia chronione hasłem
Spis sprzętu
Terminale pominięte
Wszystkie urządzenia z wersją systemu
Ocena ryzyka
Oparta tylko na liczbie CVSS
Uwzględnia opis skutku i miejsce, gdzie stoi sprzęt
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA). Microsoft również oznacza lukę jako wykorzystywaną. CISA ocenia wpływ techniczny jako częściowy, a atak jako nieautomatyzowalny
Grupy przestępcze
Brak publicznych informacji
Kampanie ransomware
Brak potwierdzenia (CISA: Unknown)
Ocena CVSS
4.6 ŚREDNIA wg CISA i Microsoft (CVSS 3.1); pierwotnie 8.4 WYSOKA (zmiana 14 października 2025)
PoC dostępny publicznie?
TAK: badacz Zedeldi opublikował na GitHubie opis i kod demonstracyjny; NVD oznacza repozytorium jako exploit. Microsoft podaje jednak, że luka nie została ujawniona publicznie
Liczba atakowanych firm
Brak publicznych informacji
Prognoza EPSS
Około 4%, w okolicy 90. percentyla (wg analizy źródłowej)
Ocena spadła z 8.4 do 4.6, bo zmieniono założenia: z dostępu lokalnego na fizyczny i z pełnego wpływu na wpływ tylko na dostępność. Opis samej luki (uruchomienie niezweryfikowanego systemu) wskazuje jednak na naruszenie integralności, dlatego przy decyzji warto czytać opis skutku, a nie tylko liczbę.
Sygnały zagrożenia dla CVE-2025-47827CVSS 3.1 (obecna) 4.6/10 █████████░░░░░░░░░░░ ŚREDNIACVSS 3.1 (czerwiec) 8.4/10 █████████████████░░░ WYSOKAEPSS (próba w 30 dni) ~4% █░░░░░░░░░░░░░░░░░░░ niskiPubliczny PoC TAK ████████████████████ kod na GitHubieCISA KEV TAK ████████████████████ ataki potwierdzone
Linia czasu incydentu
2024-12-06 Badacz zgłasza problem do IGEL2025-03-31 Badacz zgłasza problem do Microsoft2025-05-29 Upublicznienie szczegółów i kodu demonstracyjnego2025-06-02 IGEL publikuje komunikat bezpieczeństwa ISN-2025-222025-06-05 Publikacja CVE-2025-47827 w NVD2025-10-14 Microsoft publikuje wpis i poprawkę w aktualizacjach Windows; CISA dodaje lukę do KEV i obniża ocenę do 4.62025-10-20 Microsoft publikuje podpisaną listę unieważnień DBX2025-11-04 Termin naprawy wg CISA dla agencji federalnych ... ponad 10 miesięcy od terminu CISA2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Uzyskać raport, czy wszystkie komputery i serwery Windows mają aktualizacje z października 2025 lub nowsze
CTO
DZISIAJ
2
Ustalić, czy firma ma terminale IGEL i gdzie fizycznie stoją
CTO
DZISIAJ
3
Zatwierdzić plan aktualizacji lub wymiany terminali z IGEL OS 10
CTO
DO JUTRA
4
Zatwierdzić wyłączenie rozruchu z USB i hasła UEFI na terminalach i laptopach
CTO
DO JUTRA
5
Oszacować budżet na wymianę terminali, których nie da się zaktualizować
CFO
DO JUTRA
6
Sprawdzić, czy umowa z dostawcą terminali obejmuje aktualizacje systemu
CFO
DO JUTRA
7
Wprowadzić zasadę, że urządzenia w miejscach publicznych są w spisie sprzętu i objęte aktualizacjami
CTO
DO JUTRA
8. PYTANIA DO TWOJEGO ZESPOŁU IT
#
Pytanie
Odpowiedź
Priorytet
1
Czy wszystkie komputery i serwery Windows mają aktualizacje z 14 października 2025 roku lub nowsze?
TAK / NIE
🔴
2
Ile mamy terminali IGEL i z jaką wersją systemu?
[liczba i wersja]
🔴
3
Czy któryś terminal działa na IGEL OS 10?
TAK / NIE
🔴
4
Czy rozruch z USB jest wyłączony na terminalach i laptopach?
TAK / NIE
🟠
5
Czy ustawienia UEFI są chronione hasłem?
TAK / NIE
🟠
6
Czy komputery z Linuksem mają aktualną bazę dbx?
TAK / NIE, [wersja]
🟡
7
Kiedy ostatnio aktualizowano spis sprzętu o terminale i urządzenia w recepcjach?
[data]
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, gdzie w firmie stoją urządzenia, do których mają dostęp osoby z zewnątrz?
✓ Czy sprzęt „bez danych”, jak terminale, jest aktualizowany tak samo jak laptopy?
✓ Czy ocenę ryzyka luk opieramy tylko na liczbie CVSS, czy także na opisie skutku?
✓ Czy laptopy zabierane w podróż mają zabezpieczony rozruch?
✓ Czy mamy procedurę na wypadek podejrzenia, że urządzenie zostało fizycznie zmodyfikowane?
Podsumowanie
CVE-2025-47827 to błąd w starszym IGEL OS, który przez zaufane podpisy pozwala ominąć Secure Boot na terminalach i komputerach ufających certyfikatowi Microsoft 3rd Party UEFI CA. Atak wymaga fizycznego dostępu lub wcześniejszego włamania, ale CISA potwierdza wykorzystanie, więc aktualizacje Windows z października 2025, IGEL OS 11 i zablokowanie rozruchu z USB to zadania na najbliższe dni.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Luka o ocenie 10.0 w SonicWall SMA1000 daje dostęp do funkcji urządzenia bez logowania, a z CVE-2026-83549 pozwala je przejąć. SonicWall i CISA potwierdzają ataki. Zainstaluj hotfix i sprawdź urządzenie.
Google i CISA potwierdzają ukierunkowane ataki na lukę w modemie telefonów Pixel, które nie wymagają działania użytkownika. Zaktualizuj telefony do poziomu poprawek 2026-09-05, zaczynając od zarządu.
Błąd w bibliotece Starlette, podstawie FastAPI, pozwala omijać zabezpieczenia części aplikacji, a w łańcuchu z luką LiteLLM przejąć bramkę AI. CISA potwierdza ataki. Zaktualizuj do 1.0.1 lub nowszej.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.