Luka w Chrome, Edge i Safari (CVE-2025-6558) pozwala stronie wyjść z izolacji przeglądarki
Błąd w warstwie graficznej Chromium pozwala przygotowanej stronie uciec z piaskownicy przeglądarki. Dotyczy Chrome, Edge, Opery, a wg NVD też Safari, iPhone’ów, Maków i Linuksa. CISA potwierdza ataki. Zaktualizuj wszystkie urządzenia.
Ten alert jest dla zarządu, CTO i CFO wszystkich firm, bo dotyczy przeglądarek i urządzeń, które wyświetlają strony internetowe: Chrome, Edge, Opera, Safari, iPhone, iPad, Mac oraz stanowisk z Linuksem. Werdykt: jeśli choć jedno służbowe urządzenie ma wersję sprzed lipca 2025 roku, zaktualizuj je dziś, bo luka pozwala stronie internetowej wyjść z izolacji przeglądarki i jest wykorzystywana w atakach.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 22 lipca 2025 roku dopisała CVE-2025-6558 do katalogu KEV, czyli listy luk, co do których ma dowody wykorzystania w prawdziwych atakach. Błąd siedzi w warstwie graficznej silnika Chromium (składnik ANGLE i obsługa GPU): polecenia rysowania przekazywane przez stronę do karty graficznej nie były dokładnie sprawdzane. Przygotowana strona HTML mogła dzięki temu wyjść poza piaskownicę, czyli izolowany obszar, w którym przeglądarka trzyma otwarte strony.
Termin naprawy wyznaczony przez CISA agencjom federalnym minął 12 sierpnia 2025 roku. NVD przypisała ten sam numer także produktom Apple i bibliotekom WebKit używanym w Linuksie.
Element
Szczegóły
Identyfikator CVE
CVE-2025-6558
Data dodania do CISA KEV
2025-07-22
Termin naprawy wg CISA
2025-08-12 (21 dni od wpisu)
Produkt
Google Chromium (ANGLE i GPU): Chrome, Microsoft Edge, Opera i inne przeglądarki na tym silniku; wg NVD także Safari, iOS, iPadOS, macOS, watchOS, visionOS, WebKitGTK i WPE WebKit
Wersje zagrożone
Chrome poniżej 138.0.7204.157; Edge poniżej 138.0.3351.95; Safari, iOS i iPadOS poniżej 18.6; macOS poniżej 15.6; watchOS poniżej 11.6; visionOS poniżej 2.6; WebKitGTK i WPE WebKit poniżej 2.48.0
Wersje bezpieczne
Chrome 138.0.7204.157, Edge 138.0.3351.95 (16 lipca 2025), Safari, iOS, iPadOS 18.6, macOS 15.6, watchOS 11.6, visionOS 2.6, WebKitGTK i WPE WebKit 2.48.0 oraz nowsze; dla Linuksa pakiety z poprawkami Red Hat, Debian i Canonical
Typ podatności
Niewłaściwa walidacja danych wejściowych prowadząca do ucieczki z piaskownicy; CWE-20 (Red Hat: CWE-76)
Ocena CVSS
8.8/10 WYSOKA (CVSS 3.1, CISA; identyczna ocena Red Hat). Atak przez sieć, bez uprawnień, wymaga otwarcia strony przez użytkownika. Google: waga High
2. O CO CHODZI W PROSTYCH SŁOWACH?
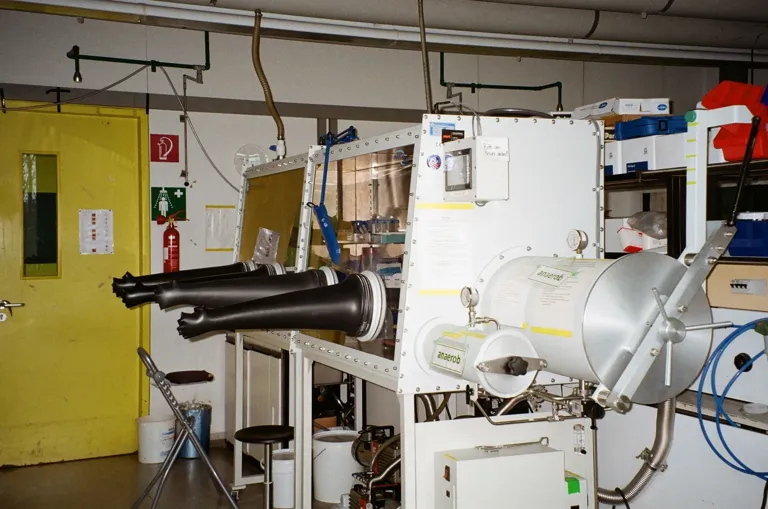
Przeglądarka trzyma każdą obcą stronę w pokoju bez okien, podobnie jak laboratorium trzyma niebezpieczną próbkę w szczelnej komorze z rękawicami. Strona może w nim rysować swoją zawartość, ale nie widzi plików na dysku ani karty obok, w której zalogowano się do banku.
Jedyną rzeczą, która legalnie wychodzi z tego pokoju, są polecenia rysowania przekazywane do karty graficznej, bo ta obsługuje cały komputer. Luka polegała na tym, że te polecenia nie były dokładnie sprawdzane, więc stawały się drogą wyjścia z komory. Wystarczyło otworzyć przygotowaną stronę: bez pobierania plików, bez klikania w potwierdzenia, bez logowania.
💡 Piaskownica (sandbox) to izolowany obszar, w którym przeglądarka uruchamia strony, by nie mogły sięgnąć do reszty systemu. ANGLE to składnik pośredniczący między stroną a kartą graficzną. Chromium to silnik, na którym działają m.in. Chrome, Edge i Opera. WebKit to silnik Safari, a jego wersje WebKitGTK i WPE WebKit działają w Linuksie. KEV to katalog CISA z lukami potwierdzonymi jako wykorzystywane w atakach.
Scenariusz
Normalnie
Z podatnością
Pracownik otwiera nieznaną stronę
Strona zamknięta w piaskownicy
Strona może wyjść poza piaskownicę
Karta z zalogowanym bankiem obok
Niedostępna dla innych kart
Zagrożona po ucieczce z piaskownicy
Telefon służbowy z iOS bez aktualizacji
„Nie mamy Chrome, więc nas nie dotyczy”
Dotyczy, bo luka obejmuje też Safari i iOS wg NVD
Stanowisko z Linuksem i pulpitem GNOME
Treści z internetu wyświetla użytkownik
Wg Red Hat atak możliwy z sieci lokalnej bez działania użytkownika
Opis w bazie europejskiej ENISA
Pełny obraz zakresu
Wymienia tylko Chrome, co może uśpić czujność
źródło: Pexels, Alexey K.
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku dla tej klasy podatności. To scenariusz poglądowy, a nie odtworzenie konkretnego incydentu. Zwykle wymaga, by pracownik otworzył przygotowaną stronę; CISA ocenia atak jako niezautomatyzowany, czyli kierowany na wybrane cele. Google wiedział o istnieniu działającego narzędzia do wykorzystania luki. Wyjątek opisany przez Red Hat: w środowisku GNOME napastnik w tej samej sieci lokalnej może nie potrzebować działania użytkownika.
Etap
Czas
Akcja hakerów
Wynik
1. Przygotowanie
T+0
Stworzenie strony z kodem wykorzystującym lukę w warstwie graficznej
Pułapka gotowa
2. Zwabienie
T+godziny do dni
Link w wiadomości, zainfekowana reklama lub przejęta strona branżowa
Pracownik otwiera stronę
3. Przejęcie karty przeglądarki
T+sekundy
Wykonanie kodu w obrębie karty (często w połączeniu z inną luką)
Kontrola nad kartą
4. Ucieczka z piaskownicy
T+sekundy
Wykorzystanie CVE-2025-6558 przez polecenia do GPU
Dostęp poza izolacją przeglądarki
5. Przejęcie urządzenia
T+minuty do dni
Instalacja oprogramowania szpiegującego, kradzież sesji i haseł
Dostęp do danych i kont firmowych
Konkretne scenariusze zagrożenia
🔴 Scenariusz 1: przedstawiciel handlowy otwiera na nieaktualnym iPhonie link „do oferty”, a napastnik uzyskuje dostęp do służbowej poczty i kontaktów.
🔴 Scenariusz 2: pracownik działu finansów wchodzi na przejętą stronę branżową w nieaktualnym Edge, a napastnik przechwytuje sesję bankowości elektronicznej.
🔴 Scenariusz 3: w firmie z otwartą siecią dla gości, źle oddzieloną od firmowej, urządzenie w tej samej sieci atakuje stanowisko z Linuksem i GNOME bez udziału użytkownika.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Każde urządzenie, które wyświetla treści z internetu, jest w zakresie tej luki. Lista jest znacznie dłuższa niż lista komputerów z Chrome: telefony, tablety w magazynie, Maki w dziale projektowym, komputer w recepcji, laptop, którego nikt nie aktualizował od zmiany użytkownika.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Przejęte laptopy i telefony do wyczyszczenia i odtworzenia
Dni
10 tys. do 100 tys. PLN (praca IT, przestoje pracowników)
Bezpieczeństwo danych
Kradzież sesji, haseł, poczty i dokumentów z urządzenia
Od chwili otwarcia strony
30 tys. do 200 tys. PLN (analiza powłamaniowa, obsługa incydentu)
Finansowy
Wyłudzenia przez przejętą bankowość lub pocztę, koszty specjalistów
Dni do tygodni
50 tys. do 500 tys. PLN łącznie
Reputacyjny
Wiadomości wysyłane z przejętych kont do klientów, utrata zaufania
Tygodnie
20 tys. do 300 tys. PLN (utraceni klienci)
Prawny
Obowiązek zgłoszenia naruszenia do UODO w ciągu 72 godzin; możliwa kara RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
15 tys. do 100 tys. PLN (obsługa prawna, zgłoszenia), bez ewentualnej kary
Interpretacja: wpływ jest wysoki (wyjście z izolacji przeglądarki i przejęcie urządzenia), a prawdopodobieństwo średnie, bo ataki są kierowane i wymagają otwarcia strony (EPSS poniżej 10%, choć w górnych 5% wszystkich luk); nieaktualne urządzenia zarządu i finansów warto traktować jako priorytet.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Wymusić aktualizację Chrome, Edge i Opery na wszystkich komputerach i sprawdzić wersje
Dziś
Administrator IT
2
🔴 NATYCHMIAST
Sprawdzić wersje iOS, iPadOS i macOS na urządzeniach służbowych i zaktualizować do 18.6 lub 15.6 albo nowszych
Dziś
Administrator IT
3
🟠 PILNIE
Na stanowiskach z Linuksem zainstalować poprawki WebKitGTK i pakietów środowiska graficznego od producenta dystrybucji
Do 3 dni
Administrator IT
4
🟠 PILNIE
Znaleźć urządzenia „zapomniane”: komputer w recepcji, tablety w magazynie, laptopy po byłych pracownikach
Do 7 dni
Administrator IT
5
🟠 PILNIE
Sprawdzić, czy sieć dla gości jest rzeczywiście oddzielona od sieci firmowej
Do 7 dni
Administrator sieci
6
🟡 WAŻNIE
Wdrożyć centralne zarządzanie aktualizacjami przeglądarek i urządzeń mobilnych
Do 30 dni
CTO
7
🟡 WAŻNIE
Uzupełnić spis urządzeń o wszystkie sprzęty wyświetlające treści z internetu
Do 30 dni
CTO
Jeśli aktualizacja nie jest dostępna
Poprawki wydali Google, Microsoft, Apple oraz producenci dystrybucji Linuksa, więc docelowo trzeba je zainstalować. Obejście wskazane przez Red Hat sprowadza się do ostrożności i nadaje się na kilka dni, nie miesięcy. Oceny efektywności to ocena ekspercka.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Nieotwieranie niezaufanych stron i treści w podatnych programach (zalecenie Red Hat)
Niska do średniej: zależy od ludzi
Łatwa
Usunięcie pakietów korzystających z podatnej biblioteki na starszych systemach Linux (zalecenie Red Hat)
Wysoka na tych stanowiskach
Średnia: może usunąć potrzebne programy
Filtrowanie ruchu WWW i blokowanie znanych złośliwych stron
Średnia
Średnia
Oddzielenie sieci gości od sieci firmowej
Wysoka wobec ataku z sieci lokalnej
Średnia
Wycofanie z użytku urządzeń, które nie mogą dostać aktualizacji
Wysoka
Średnia: koszt sprzętu
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
Przeglądarki na komputerach
Wersje nieznane, część bez poprawki
Chrome, Edge i Opera w wersjach z poprawką
Telefony i Maki
„Nas nie dotyczy, nie mamy Chrome”
iOS, iPadOS, macOS zaktualizowane
Stanowiska z Linuksem
Pakiety WebKitGTK sprzed poprawki
Poprawki producenta dystrybucji zainstalowane
Sieć dla gości
Oddzielona tylko nazwą
Faktycznie odizolowana
Spis urządzeń
Tylko komputery
Wszystkie urządzenia z dostępem do internetu
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA, wykorzystanie aktywne, skutek techniczny całkowity). Wg Microsoftu Google wiedział o istnieniu działającego narzędzia do wykorzystania luki
Grupy przestępcze
Brak publicznych informacji
Kampanie ransomware
Brak potwierdzenia (CISA: Unknown)
Ocena CVSS
8.8 WYSOKA (CVSS 3.1, CISA i Red Hat)
PoC dostępny publicznie?
Brak publicznych informacji o publicznie dostępnym kodzie
Liczba atakowanych firm
Brak publicznych informacji
Zakres produktów
Wg NVD kilkanaście produktów różnych producentów; baza europejska ENISA wymienia tylko Chrome
Prognoza EPSS
Poniżej 10% szansy próby wykorzystania w ciągu 30 dni, w górnych 5% wszystkich luk (wg analizy źródłowej)
Sygnały zagrożenia dla CVE-2025-6558CVSS 3.1 (CISA, Red Hat) 8.8/10 ██████████████████░░ WYSOKAEPSS (próba w 30 dni) <10% ██░░░░░░░░░░░░░░░░░░ górne 5% lukCISA KEV TAK ████████████████████ ataki potwierdzoneZasięg produktów SZEROKI ███████████████████░ Chromium, Apple, LinuxAutomatyzacja (CISA) NIE ░░░░░░░░░░░░░░░░░░░░ ataki kierowane
Linia czasu incydentu
2025-07-15 Google wydaje Chrome 138.0.7204.157 z poprawką; publikacja CVE-2025-6558 w NVD2025-07-16 Microsoft wydaje Edge 138.0.3351.952025-07-22 CISA dodaje lukę do katalogu KEV2025-08-12 Termin naprawy wg CISA dla agencji federalnych ... Apple: poprawki w Safari 18.6, iOS 18.6, macOS 15.62025-08/09 Poprawki dla Linuksa (Red Hat, Debian, Canonical)2026-06-17 Ostatnia aktualizacja wpisu w NVD2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Jaka jest najstarsza wersja Chrome lub Edge w firmie?
[wersja]
🔴
2
Ile urządzeń służbowych ma iOS lub iPadOS starszy niż 18.6 albo macOS starszy niż 15.6?
[liczba]
🔴
3
Czy aktualizacje przeglądarek instalują się automatycznie i czy przeglądarki są restartowane?
TAK / NIE
🔴
4
Czy mamy stanowiska z Linuksem i czy WebKitGTK jest na nich zaktualizowany?
TAK / NIE, [wersja]
🟠
5
Czy sieć dla gości jest fizycznie lub logicznie oddzielona od sieci firmowej?
TAK / NIE
🟠
6
Czy mamy urządzenia, które nie mogą już dostać aktualizacji systemu?
TAK / NIE, [liczba]
🟠
7
Kiedy ostatnio sprawdzono pełną listę urządzeń z dostępem do internetu?
[data]
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, że luka „w Chrome” może dotyczyć także naszych iPhone’ów i Maków?
✓ Czy mamy spis wszystkich urządzeń, które wyświetlają treści z internetu?
✓ Czy aktualizacje telefonów służbowych zależą od dobrej woli pracowników?
✓ Czy nasza sieć dla gości naprawdę jest oddzielona od firmowej?
✓ Czy decyzje o pilności opieramy na wpisie w katalogu KEV, a nie tylko na niskim EPSS?
Podsumowanie
CVE-2025-6558 pozwala przygotowanej stronie wyjść z piaskownicy przeglądarki przez warstwę graficzną, a według NVD dotyczy nie tylko Chrome i Edge, ale też produktów Apple i Linuksa. CISA potwierdza ataki, poprawki są dostępne od lipca 2025 roku, więc sprawdzenie wersji na wszystkich urządzeniach, także telefonach, to zadanie na dziś.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Wykorzystywana przed wydaniem poprawki luka w mechanizmie aktualizacji Windows 11 i Windows Server 2025 pozwala zwykłemu kontu przejąć komputer. Zainstaluj wrześniową aktualizację dziś.
CISA dodała do katalogu KEV lukę z 2015 roku w narzędziu ABRT, która daje napastnikowi uprawnienia root na serwerach RHEL 7 i CentOS 7. Zaktualizuj pakiet abrt i zaplanuj wymianę systemów bez wsparcia.
Luka w N-able N-central pozwala bez logowania uruchomić kod na serwerze, z którego zarządza się komputerami wielu firm. CISA potwierdza ataki. Zaktualizuj do 2026.3.1.14, odetnij konsolę od internetu i sprawdź konta.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.