Ucieczka z piaskownicy Chrome i Edge na Windows (CVE-2025-2783): luka użyta do szpiegowania
Błąd w kanale Mojo przeglądarek Chromium na Windows pozwalał kodowi ze strony wyjść z izolacji. Wykorzystany jako luka dnia zerowego w kampanii szpiegowskiej. Sprawdź wersje Chrome i Edge i uruchom je ponownie.
Ten alert jest dla zarządu, CTO i CFO firm, w których pracownicy używają Chrome, Edge, Opery lub innych przeglądarek Chromium na Windows. Werdykt: sprawdź dziś, czy przeglądarki na wszystkich komputerach z Windows są w wersji z poprawką i zostały ponownie uruchomione, bo ta luka pozwalała wyjść z izolacji przeglądarki i była użyta jako luka dnia zerowego w kampanii szpiegowskiej.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 27 marca 2025 roku dopisała CVE-2025-2783 do katalogu KEV, czyli listy podatności, o których ma dowody wykorzystania w prawdziwych atakach. Błąd siedzi w Mojo, kanale komunikacji między częściami przeglądarki Chromium na Windows. W pewnych okolicznościach przekazywał niewłaściwy uchwyt przez granicę piaskownicy, co pozwalało kodowi ze strony wyjść z izolacji.
Lukę wykryli badacze Kaspersky (Boris Larin i Igor Kuznetsov) w połowie marca 2025 roku podczas analizy kampanii szpiegowskiej Operation ForumTroll i zgłosili ją Google 20 marca. Google wydał poprawkę 25 marca, potwierdzając, że exploit jest używany w atakach. CISA wskazuje, że problem dotyczy też Microsoft Edge i Opery. Termin naprawy wg CISA minął 17 kwietnia 2025 roku.
Element
Szczegóły
Identyfikator CVE
CVE-2025-2783
Data dodania do CISA KEV
2025-03-27
Termin naprawy wg CISA
2025-04-17
Produkt
Google Chromium Mojo (tylko Windows); przeglądarki na nim oparte, m.in. Google Chrome, Microsoft Edge, Opera
Wersje zagrożone
Chrome na Windows przed 134.0.6998.177; Edge przed 134.0.3124.93; inne przeglądarki Chromium na Windows bez poprawki od swojego producenta. Wersje na macOS i Linux nie są objęte
Wersje bezpieczne
Chrome 134.0.6998.177/.178 (25 marca 2025) i nowsze; Edge 134.0.3124.93 (26 marca 2025) i nowsze. Najnowsza stabilna wersja Chrome dla Windows wg Google na 17 września 2026: 154.0.8037.44
Typ podatności
Ucieczka z piaskownicy przez błąd logiczny (niewłaściwy uchwyt); klasa CWE nieprzypisana (NVD: brak wystarczających informacji)
Ocena CVSS
8.3 WYSOKA (CVSS 3.1, CISA-ADP; jedyna ocena w tej skali). Atak przez sieć, wysoka złożoność, bez uprawnień, wymaga działania użytkownika, zmiana zakresu (wyjście poza piaskownicę), pełny wpływ. Google: waga wysoka
2. O CO CHODZI W PROSTYCH SŁOWACH?
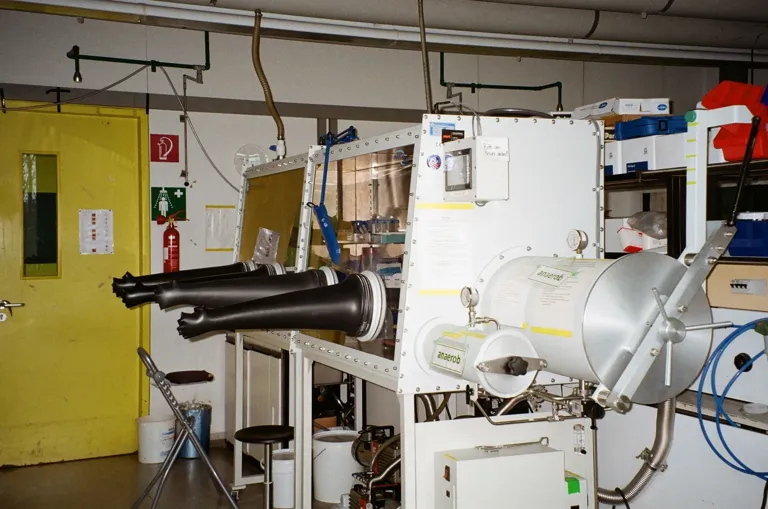
Wyobraź sobie laboratorium, w którym groźne próbki bada się w szczelnej komorze z wpuszczonymi do środka rękawicami. Laborant pracuje przez rękawice, a to, co w komorze, nie ma prawa wydostać się na zewnątrz. Rzeczy wkłada się i wyjmuje tylko przez śluzę, którą obsługuje ktoś z zewnątrz. Jeśli śluza w pewnych warunkach otwiera się nie tam, gdzie trzeba, próbka wychodzi do laboratorium, a cała ochrona komory przestaje mieć znaczenie.
Tak działa ta luka. Kod każdej strony internetowej przeglądarka wykonuje w piaskownicy, bez dostępu do plików i systemu. Z uprzywilejowaną częścią przeglądarki rozmawia tylko przez kanał Mojo, który przekazuje „uchwyty”, czyli uprawnienia do konkretnych zasobów. Na Windows Mojo w pewnych okolicznościach przekazywał niewłaściwy uchwyt, a kod ze strony dostawał uprawnienie, którego mieć nie powinien. W atakach opisanych przez Kaspersky wystarczyło kliknięcie spersonalizowanego linku w mailu i otwarcie strony w Chrome.
💡 Piaskownica (sandbox) to izolowany obszar, w którym przeglądarka wykonuje kod stron, bez dostępu do plików i systemu. Mojo to wewnętrzny kanał komunikacji między częściami przeglądarki Chromium. Uchwyt (handle) to w Windows „numerek z szatni” uprawniający do sięgnięcia po konkretny zasób. Ucieczka z piaskownicy oznacza, że kod strony wychodzi poza izolację i może działać na komputerze. Luka dnia zerowego to podatność wykorzystywana, zanim producent wydał poprawkę.
Scenariusz
Normalnie
Z podatnością
Pracownik klika link w mailu
Strona otwiera się w piaskownicy
Kod ze strony może wyjść z piaskownicy
Kod złośliwej strony
Nie ma dostępu do plików i systemu
Może działać z uprawnieniami użytkownika
Firma używa Edge zamiast Chrome
Inna przeglądarka
Ten sam silnik, ta sama luka bez poprawki
Komputer z macOS lub Linux
Chroniony
Ta konkretna luka go nie dotyczy
Pobrana aktualizacja, przeglądarka otwarta od tygodni
Poprawka działa
Poprawka nie działa do ponownego uruchomienia
źródło: Pexels, Alexey K.
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku dla tej klasy podatności, dopasowany do opisu kampanii przez Kaspersky. To scenariusz poglądowy, a nie odtworzenie konkretnego incydentu. Według CISA atak nie jest automatyzowalny: wymaga doprowadzenia konkretnej osoby do otwarcia linku lub pliku, więc służy do ataków celowanych.
Etap
Czas
Akcja hakerów
Wynik
1. Przygotowanie
T+0
Spersonalizowany mail, np. zaproszenie na wydarzenie branżowe, z krótko aktywnym linkiem
Wiarygodna wiadomość do wybranej osoby
2. Kliknięcie
T+minuty do dni
Ofiara otwiera link w Chrome na Windows
Strona napastnika ładuje exploit
3. Wykonanie kodu w przeglądarce
T+sekundy
Wykorzystanie osobnego błędu do uruchomienia kodu w piaskownicy
Kod napastnika w piaskownicy
4. Ucieczka z piaskownicy
T+sekundy
Wykorzystanie CVE-2025-2783 w kanale Mojo
Kod poza izolacją, na komputerze ofiary
5. Instalacja szpiega
T+minuty
Wgranie złośliwego oprogramowania (Kaspersky: cel szpiegowski)
Stały dostęp do komputera
6. Kradzież
T+dni do miesięcy
Kopiowanie dokumentów, korespondencji, danych z dysków sieciowych
Wyciek poufnych informacji
Konkretne scenariusze zagrożenia
🔴 Scenariusz 1: członek zarządu dostaje zaproszenie na konferencję branżową, klika link w Chrome na służbowym laptopie i bez żadnej dodatkowej akcji zostaje zainfekowany programem szpiegującym.
🔴 Scenariusz 2: firma przeszła z Chrome na Edge i uznała temat za zamknięty, ale Edge na części komputerów nie był uruchomiony ponownie po aktualizacji.
🔴 Scenariusz 3: w księgowości przeglądarka jest otwarta od tygodni z kilkudziesięcioma kartami; poprawka jest pobrana, ale nieaktywna, a otwarcie spreparowanego linku kończy się infekcją komputera z dostępem do dysków sieciowych.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Piaskownica przeglądarki to ostatnia ściana między obcym kodem ze strony a komputerem pracownika. Ucieczka z niej zamienia kliknięcie w link w przejęcie komputera z uprawnieniami użytkownika, czyli z dostępem do jego plików i dysków sieciowych. Atak jest celowany, więc gdy trafia, przychodzi w wiarygodnej, dopasowanej wiadomości.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Odtworzenie zainfekowanych komputerów, zmiana haseł, przegląd sieci
Dni
10 tys. do 80 tys. PLN (praca IT)
Bezpieczeństwo danych
Długotrwały wyciek dokumentów i korespondencji przez program szpiegujący
Dni do miesięcy
30 tys. do 250 tys. PLN (analiza powłamaniowa)
Finansowy
Utrata przewagi w negocjacjach, kradzież tajemnic handlowych
Miesiące
50 tys. do 1 mln PLN (zależnie od wartości informacji)
Reputacyjny
Ujawnienie poufnych informacji klientów i partnerów
Miesiące
30 tys. do 300 tys. PLN (utracone kontrakty)
Prawny
Obowiązek zgłoszenia naruszenia do UODO w ciągu 72 godzin, jeśli wyciekły dane osobowe; możliwa kara RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
10 tys. do 80 tys. PLN (obsługa prawna), bez ewentualnej kary
Kwoty są orientacyjnymi widełkami dla małej i średniej firmy, nie danymi z tego incydentu.
Macierz ryzyka dla komputerów z Windowsi przeglądarką Chromium bez poprawki z marca 2025Wpływ 5 | . . . . . 4 | . . ■ . . ← WYSOKIE 3 | . . . . . 2 | . . . . . 1 | . . . . . +-------------------- 1 2 3 4 5 Prawdopodobieństwo
Interpretacja: wpływ jest wysoki (wyjście z izolacji i infekcja komputera), a prawdopodobieństwo średnie, bo atak jest celowany, nieautomatyzowalny i wymaga połączenia z drugim błędem; przeglądarki aktualizują się automatycznie, więc realne ryzyko skupia się na komputerach bez restartu przeglądarki lub z zablokowanymi aktualizacjami.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Sprawdzić wersje Chrome, Edge i innych przeglądarek Chromium na wszystkich komputerach z Windows
Dziś
Administrator
2
🔴 NATYCHMIAST
Wymusić ponowne uruchomienie przeglądarek z oczekującą aktualizacją
Dziś
Administrator
3
🟠 PILNIE
Znaleźć komputery z wyłączonymi lub zablokowanymi aktualizacjami przeglądarek i to naprawić
Do 3 dni
Administrator
4
🟠 PILNIE
Zaktualizować lub usunąć przeglądarki spoza firmowego standardu
Do 3 dni
Administrator
5
🟠 PILNIE
Uczulić zarząd i osoby z dostępem do poufnych informacji na spersonalizowane zaproszenia i linki
Do 7 dni
Kierownik IT
6
🟡 WAŻNIE
Wdrożyć polityki przeglądarek z wymuszonym restartem po aktualizacji w określonym czasie
Do 30 dni
CTO
7
🟡 WAŻNIE
Wdrożyć narzędzie EDR, które wykrywa podejrzane zachowanie procesów przeglądarki
Do 30 dni
CTO
Jeśli aktualizacja nie jest dostępna
Google i Microsoft wydali poprawki w marcu 2025 roku i nie podają obejścia. Dla przeglądarek Chromium innych producentów trzeba sprawdzić, czy przejęły poprawkę. Poniższe środki ograniczają ryzyko do czasu aktualizacji. Oceny efektywności to ocena ekspercka.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Przejście na przeglądarkę z aktualną poprawką na danym komputerze
Wysoka
Łatwa
Wymuszony restart przeglądarki przez polityki grupowe
Wysoka: aktywuje pobraną poprawkę
Łatwa do średniej
Filtr poczty i DNS blokujący znane złośliwe adresy
Niska do średniej: kampanie używają krótko aktywnych, nowych adresów
Średnia
Szkolenie osób na kluczowych stanowiskach z rozpoznawania spersonalizowanych wiadomości
Niska do średniej
Łatwa
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
Wersje przeglądarek
Nieznane, poprawka pobrana, ale nieaktywna
Zgodne z wersjami z poprawką, przeglądarki uruchomione ponownie
Piaskownica przeglądarki
Możliwe wyjście przez Mojo
Izolacja działa
Edge i inne przeglądarki Chromium
Traktowane jako „nie Chrome”
Objęte tym samym sprawdzeniem
Komputery z blokadą aktualizacji
Zapomniane
Zidentyfikowane i zaktualizowane
Restart przeglądarki
Zależny od pracownika
Wymuszany polityką
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA); Google: exploit istnieje i jest używany w atakach; Kaspersky wykrył go w połowie marca 2025
Grupy przestępcze
Nieustalone; Kaspersky nazwał kampanię Operation ForumTroll i ocenia jej cel jako szpiegowski, bez wskazania sprawców
Brak publicznych informacji; szczegóły techniczne w systemie zgłoszeń Chromium pozostają z ograniczonym dostępem
Liczba atakowanych firm
Brak publicznych liczb; kampania ForumTroll była wymierzona w media, instytucje edukacyjne i organizacje rządowe w Rosji (wg Kaspersky)
Prognoza EPSS
0,01618 w dniu wpisu do KEV, obecnie 0,09157 (percentyl 0,949) (wg analizy źródłowej)
Automatyzacja ataku
Wg oceny CISA (SSVC) z 28 marca 2025: nie; wpływ techniczny: całkowity
Brak szczegółów i brak przypisanej klasy błędu nie oznacza, że sprawa jest błaha: to typowe dla luk wykorzystanych, zanim powstała poprawka.
Sygnały zagrożenia dla CVE-2025-2783CVSS 3.1 (CISA-ADP) 8.3/10 █████████████████░░░ WYSOKAEPSS w dniu wpisu 1,6% ░░░░░░░░░░░░░░░░░░░░ potwierdzenie przed prognoząEPSS dziś ~9% ██░░░░░░░░░░░░░░░░░░ percentyl 95Atak dnia zerowego TAK ████████████████████ wg Google i KasperskyCISA KEV TAK ████████████████████ ataki potwierdzone
Linia czasu incydentu
2025-03 Kaspersky wykrywa falę infekcji w kampanii ForumTroll2025-03-20 Kaspersky zgłasza lukę do Google2025-03-25 Chrome 134.0.6998.177/.178 z poprawką, raport Kaspersky2025-03-26 Microsoft Edge 134.0.3124.93 z poprawką, publikacja CVE w NVD2025-03-27 CISA dodaje lukę do katalogu KEV2025-03-28 CISA publikuje ocenę SSVC: wykorzystanie aktywne2025-04-17 Termin naprawy wg CISA dla agencji federalnych ... prawie 17 miesięcy od terminu CISA2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Jaka jest najstarsza wersja Chrome na komputerach z Windows?
[wersja]
🔴
2
Jaka jest najstarsza wersja Edge na komputerach z Windows?
[wersja]
🔴
3
Czy przeglądarki zostały ponownie uruchomione po aktualizacji?
TAK / NIE
🔴
4
Czy któryś komputer ma zablokowane aktualizacje przeglądarki?
TAK / NIE, [liczba]
🟠
5
Czy używamy innych przeglądarek Chromium (Opera, Brave, Vivaldi) i czy są aktualne?
TAK / NIE
🟠
6
Czy mamy politykę wymuszającą restart przeglądarki po aktualizacji?
TAK / NIE
🟠
7
Czy mamy narzędzie wykrywające podejrzane działania procesów przeglądarki?
TAK / NIE
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, że przeglądarka pobiera aktualizację sama, ale zaczyna ją stosować dopiero po restarcie?
✓ Czy zamiana Chrome na Edge nie dała nam złudnego poczucia, że problem nas nie dotyczy?
✓ Czy osoby z dostępem do poufnych informacji wiedzą, że atak może przyjść w wiarygodnym zaproszeniu?
✓ Czy ktoś w firmie widzi raport wersji przeglądarek na wszystkich komputerach?
✓ Czy brak szczegółów w komunikacie o luce traktujemy jako sygnał ostrzegawczy, a nie uspokajający?
Podsumowanie
CVE-2025-2783 w kanale Mojo przeglądarek Chromium na Windows pozwalała wyjść z piaskownicy i była użyta jako luka dnia zerowego w kampanii szpiegowskiej wykrytej przez Kaspersky. Poprawki w Chrome i Edge są dostępne od marca 2025 roku, ale działają dopiero po ponownym uruchomieniu przeglądarki, więc sprawdzenie wersji i restart przeglądarek na wszystkich komputerach to zadanie na dziś.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Przepełnienie bufora w FortiOS i FortiSwitchManager pozwala bez hasła uruchomić kod na zaporze. CISA potwierdza ataki, a przestępcy instalują trojana PivotC2. Zaktualizuj FortiOS i sprawdź zapory pod kątem włamania.
Błąd w NetScaler ADC i Gateway, opisany przez producenta jako awaria, pozwala według badaczy przejąć bramę VPN bez hasła. Publiczny kod istnieje, ataki trwają. Zaktualizuj urządzenia i sprawdź ślady włamania.
Luka o ocenie 10.0 w SonicWall SMA1000 daje dostęp do funkcji urządzenia bez logowania, a z CVE-2026-83549 pozwala je przejąć. SonicWall i CISA potwierdzają ataki. Zainstaluj hotfix i sprawdź urządzenie.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.