Krytyczna luka w VPN WatchGuard Firebox (CVE-2025-9242): przejęcie bez hasła
Błąd w procesie VPN iked systemu Fireware pozwala przejąć zaporę WatchGuard Firebox z internetu bez logowania. CISA potwierdza ataki, a publiczny skrypt ułatwia skanowanie. Zaktualizuj Fireware, samo wyłączenie VPN nie wystarczy.
Ten alert jest dla zarządu, CTO i CFO firm, które chronią sieć i łączą oddziały przez zapory WatchGuard Firebox. Werdykt: jeśli Twój Firebox ma skonfigurowany VPN IKEv2 (dla pracowników lub między oddziałami) i działa na Fireware bez poprawki, zaktualizuj go NATYCHMIAST, bo lukę da się wykorzystać z internetu bez hasła, a ataki są zautomatyzowane.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 12 listopada 2025 roku dopisała podatność CVE-2025-9242 do katalogu KEV, czyli listy luk, o których ma dowody, że są wykorzystywane w prawdziwych atakach. Błąd siedzi w procesie iked, który zestawia tunele VPN w systemie Fireware urządzeń WatchGuard Firebox. Spreparowany pakiet wysłany z internetu zapisuje dane poza przydzielonym buforem i pozwala wykonać kod napastnika na zaporze, bez konta, hasła i kliknięcia.
Termin naprawy wyznaczony przez CISA minął 3 grudnia 2025 roku, ponad dziewięć miesięcy temu. Prognoza EPSS, czyli szacowane prawdopodobieństwo próby wykorzystania w ciągu 30 dni, wzrosła z około 5,5% w dniu wpisu do KEV do ponad 91% w sierpniu 2026 roku.
WatchGuard Firebox, system Fireware OS, proces iked (VPN IKEv2); modele biurkowe serii T, stojakowe serii M, wersje wirtualne i chmurowe
Wersje zagrożone
Wg producenta: Fireware 2025.0 do przed 2025.1.1; 12.0 do przed 12.11.4; 11.0 do 11.12.4+541730 włącznie; T15/T35: 12.0 do przed 12.5.13; FIPS: 12.0 do przed 12.3.1+722811. Podatne, gdy skonfigurowany jest mobilny VPN IKEv2 lub VPN między oddziałami IKEv2 z bramą o zmiennym adresie. Uwaga: jeśli te konfiguracje usunięto, urządzenie nadal może być podatne, gdy działa VPN między oddziałami do bramy o stałym adresie
Wersje bezpieczne
Pierwsze z poprawką: 2025.1.1, 12.11.4, kompilacja nowsza niż 11.12.4+541730, T15/T35: 12.5.13, FIPS: 12.3.1+722811. Najnowsze wydania z dalszymi poprawkami procesu iked (sierpień 2026): 2026.3.1, 2026.2.2, 12.12.2, T15/T35: 12.5.20
Typ podatności
Zapis poza granicami bufora prowadzący do zdalnego wykonania kodu; CWE-787
Ocena CVSS
NVD: 9.8 (CVSS 3.1, KRYTYCZNA). WatchGuard: 9.3 (CVSS 4.0, KRYTYCZNA). Atak przez sieć, niska złożoność, bez uprawnień i bez udziału użytkownika
Bazy NVD i EUVD opisują zakresy wersji inaczej niż producent. Bezpieczna zasada: sprawdź numer wydania na urządzeniu i porównaj go z listą wydań naprawionych, a nie z listą podatnych.
2. O CO CHODZI W PROSTYCH SŁOWACH?
Wyobraź sobie portiera w firmie, który przyjmuje od gości karteczki z nazwiskiem osoby, do której przyszli, i przepisuje je do zeszytu. Rubryka ma określoną długość. Portier nie sprawdza, czy wpis się zmieści, więc bardzo długi napis wychodzi poza rubrykę i nadpisuje linijkę niżej, w której szef ochrony zostawił instrukcje na dziś. Sprytny gość pisze tak, żeby ta linijka brzmiała: „wpuść mnie wszędzie i daj klucze”.
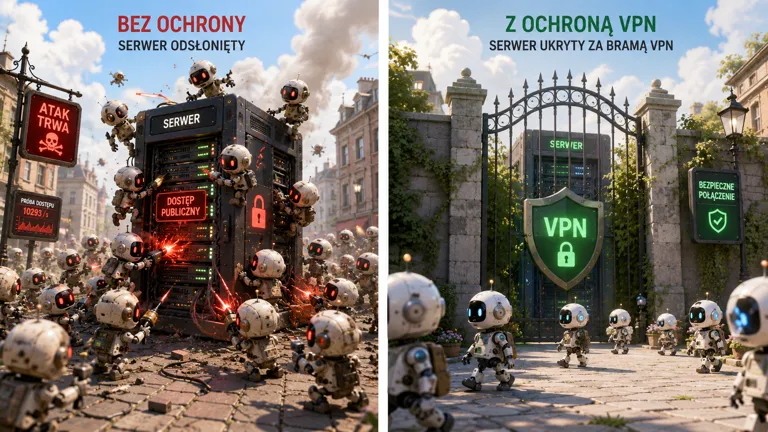
Tak działała ta luka. Zapora musi odpowiadać na pakiety z internetu, żeby VPN mógł działać. Proces iked przyjmował dane dłuższe, niż przewidział miejsca, i nadmiar trafiał w obszar pamięci sterujący działaniem urządzenia. Napastnik nie łamie hasła, tylko sprawia, że zapora sama wykonuje jego polecenia. A zapora stoi na styku firmy z internetem i widzi cały ruch.
💡 Firewall (zapora sieciowa) to urządzenie decydujące, jaki ruch może wejść do sieci firmy i z niej wyjść. VPN to szyfrowany tunel, przez który pracownicy i oddziały łączą się z siecią firmy. IKEv2 to protokół do zestawiania takich tuneli. Brama o zmiennym adresie to druga strona tunelu bez stałego adresu IP. KEV (Known Exploited Vulnerabilities) to katalog CISA z lukami potwierdzonymi jako wykorzystywane w atakach.
Scenariusz
Normalnie
Z podatnością
Obcy pakiet z internetu trafia do VPN
Zostaje odrzucony bez poprawnego uwierzytelnienia
Może przejąć kontrolę nad zaporą
Usunięcie konfiguracji VPN dla pracowników
Zamyka drogę ataku
Nie wystarcza, jeśli działa tunel do oddziału o stałym adresie
Ruch przechodzący przez zaporę
Kontrolowany przez firmę
Widoczny i modyfikowalny przez napastnika
Dostęp do sieci wewnętrznej
Tylko dla uprawnionych
Napastnik może zestawić własny tunel i wejść jako „swój”
Hasła i MFA do VPN
Chronią wejście
Nie mają znaczenia, logowanie nie jest potrzebne
źródło: Wygenerowane przez AI
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku dla tej klasy podatności. To scenariusz poglądowy, a nie odtworzenie konkretnego incydentu. Zapora z VPN musi być dostępna z internetu, więc atak może zacząć każdy, bez wcześniejszego dostępu do firmy. CISA ocenia, że atak da się zautomatyzować, a w internecie leży publiczny skrypt zespołu watchTowr, który sprawdza podatność.
Etap
Czas
Akcja hakerów
Wynik
1. Skanowanie
T+0 min
Automatyczne wyszukiwanie urządzeń Firebox odpowiadających na IKEv2
🔴 Scenariusz 1: piętnastoosobowa firma projektowa ma jeden Firebox z tunelem do biura w drugim mieście; napastnik przejmuje zaporę, zestawia własny tunel i kopiuje projekty z dysku sieciowego.
🔴 Scenariusz 2: administrator na czas oczekiwania na aktualizację wyłącza VPN dla pracowników, ale zostawia tunel do magazynu; zapora nadal jest podatna i zostaje przejęta przez automatyczny skaner.
🔴 Scenariusz 3: przejęta zapora przez miesiące służy napastnikowi do podsłuchu ruchu i wykradania haseł, a firma nie widzi żadnych objawów, bo urządzenie działa normalnie.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Zapora to strażnik całej sieci. Jej przejęcie oznacza, że napastnik nie wyważa drzwi, tylko zostaje portierem: widzi ruch, wpuszcza się sam i jest traktowany jak uprawniony użytkownik. Przy luce bez logowania, z publicznym skryptem i prognozą EPSS powyżej 90% nie chodzi o to, czy ktoś spróbuje, tylko kiedy.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Odtworzenie zapory, wymiana haseł VPN, przerwa w pracy zdalnej i łączności z oddziałami
Dni
30 tys. do 300 tys. PLN (przestój, prace serwisowe)
Bezpieczeństwo danych
Podsłuch ruchu, kradzież poświadczeń, dostęp do serwerów i dysków sieciowych
Godziny do dni od przejęcia
30 tys. do 250 tys. PLN (analiza powłamaniowa, obsługa incydentu)
Finansowy
Koszty specjalistów, możliwa wymiana sprzętu, utracone zlecenia w czasie przestoju
Tygodnie
80 tys. do 800 tys. PLN łącznie
Reputacyjny
Utrata zaufania klientów i partnerów, pytania ubezpieczyciela o nienaprawioną znaną lukę
Miesiące
50 tys. do 500 tys. PLN (utracone kontrakty)
Prawny
Przy wycieku danych osobowych zgłoszenie do UODO w 72 godziny i ewentualne powiadomienie osób; możliwa kara RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
20 tys. do 150 tys. PLN (prawnicy, obsługa zgłoszeń), bez ewentualnej kary
Kwoty są orientacyjnymi widełkami dla małej i średniej firmy, nie danymi z tego incydentu.
Interpretacja: ryzyko jest krytyczne, bo luka daje pełną kontrolę nad bramą sieci, nie wymaga logowania, atak jest zautomatyzowany i potwierdzony przez CISA, a prognoza EPSS przekracza 90%; firma bez skonfigurowanego VPN IKEv2 na Firebox jest poza zasięgiem tej konkretnej luki.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Sprawdzić wersję Fireware na każdym Firebox i porównać z listą wydań naprawionych
Dziś
Administrator zapory
2
🔴 NATYCHMIAST
Zaktualizować Fireware do najnowszego wydania dla swojej gałęzi (co najmniej 2025.1.1, 12.11.4, 12.5.13 dla T15/T35), najlepiej do wersji z poprawkami z sierpnia 2026
Dziś
Administrator zapory / partner IT
3
🔴 NATYCHMIAST
Jeśli aktualizacja dziś jest niemożliwa: ograniczyć ruch IKE (porty UDP 500 i 4500) do znanych adresów oddziałów; przy samych tunelach do bram o stałym adresie zastosować tymczasowe obejście producenta
Dziś
Administrator zapory
4
🟠 PILNIE
Po aktualizacji zmienić hasła administratorów zapory, klucze współdzielone VPN i poświadczenia użytkowników VPN
Do 2 dni
Administrator zapory
5
🟠 PILNIE
Przejrzeć logi zapory i konfigurację pod kątem nieznanych kont, tuneli i reguł od września 2025
Do 7 dni
Zespół bezpieczeństwa
6
🟠 PILNIE
Sprawdzić, czy panel zarządzania zaporą nie jest dostępny z internetu
Do 3 dni
Administrator zapory
7
🟡 WAŻNIE
Wpisać zaporę do stałego kalendarza aktualizacji razem z serwerami
Do 30 dni
CTO
Jeśli aktualizacja nie jest dostępna
WatchGuard wydał poprawki dla wszystkich wspieranych gałęzi Fireware we wrześniu 2025 roku, a w sierpniu 2026 kolejne wydania z poprawkami procesu iked. Aktualizacja jest jedynym pełnym rozwiązaniem. Samo usunięcie konfiguracji VPN dla pracowników nie wystarcza, jeśli działa tunel do oddziału o stałym adresie. Oceny efektywności to ocena ekspercka.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Ograniczenie ruchu IKE do adresów IP znanych oddziałów i partnerów
Średnia do wysokiej dla tuneli między oddziałami; nie działa dla pracowników z dynamicznymi adresami
Średnia
Tymczasowe obejście producenta: gdy Firebox ma wyłącznie tunele do bram o stałym adresie, zastosować zalecenia WatchGuard „Secure Access to Branch Office VPNs that Use IPSec and IKEv2”
Średnia do wysokiej, tylko w tej konfiguracji
Średnia, wymaga zmian w politykach
Usunięcie konfiguracji mobilnego VPN IKEv2 i tuneli do bram o zmiennym adresie
Niska, jeśli pozostaje tunel do bramy o stałym adresie
Łatwa, ale odcina pracę zdalną
Wzmożony nadzór logów zapory
Niska jako ochrona, pomocna w wykryciu
Łatwa
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
Fireware
Wersja podatna, dostępna z internetu
Najnowsze wydanie z poprawkami iked
VPN IKEv2
Furtka bez hasła
Działa bezpiecznie, ruch IKE ograniczony tam, gdzie to możliwe
Poświadczenia VPN i administratorów
Mogły zostać wykradzione
Wymienione
Wiedza o włamaniu
Brak
Przejrzane logi i konfiguracja
Zgodność z wymogami
Zaległość wobec terminu CISA sprzed ponad 9 miesięcy
Luka zamknięta i udokumentowana
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA). CISA: atak możliwy do zautomatyzowania, skutek techniczny całkowity
Grupy przestępcze
Brak publicznych informacji o nazwach grup
Kampanie ransomware
Brak potwierdzenia (CISA: Unknown)
Ocena CVSS
9.8 KRYTYCZNA wg NVD (CVSS 3.1); 9.3 KRYTYCZNA wg WatchGuard (CVSS 4.0)
PoC dostępny publicznie?
TAK, skrypt zespołu watchTowr na GitHubie, oznaczony w NVD jako exploit
Liczba atakowanych firm
Brak publicznych informacji
Prognoza EPSS
Ok. 91,3% szansy próby wykorzystania w 30 dni (sierpień 2026), wzrost z ok. 5,5% w listopadzie 2025 (wg analizy źródłowej)
Porady krajowe
Biuletyny zespołów reagowania w Holandii i Niemczech (CERT-Bund), wrzesień 2025
Nowe luki w iked
W sierpniu 2026 WatchGuard opublikował kolejne luki w procesie iked, w tym CVE-2026-19315 (9.3, wykonanie kodu bez logowania), naprawione w 2026.3.1, 2026.2.2 i 12.12.2
Sygnały zagrożenia dla CVE-2025-9242CVSS 3.1 (NVD) 9.8/10 ████████████████████ KRYTYCZNACVSS 4.0 (producent) 9.3/10 ███████████████████░ KRYTYCZNAEPSS (próba w 30 dni) ~91% ██████████████████░░ BARDZO WYSOKAPubliczny skrypt TAK ████████████████████ watchTowrCISA KEV TAK ████████████████████ ataki potwierdzoneAutomatyzacja (CISA) TAK ████████████████████ skanowanie masowe
2025-09-17 WatchGuard publikuje biuletyn WGSA-2025-00015 z poprawkami, publikacja CVE w NVD2025-09 Biuletyny zespołów reagowania w Holandii i Niemczech2025-11-12 CISA dodaje lukę do katalogu KEV (EPSS ok. 5,5%)2025-12-03 Termin naprawy wg CISA2026-08-10 Aktualizacja biuletynu producenta i wpisu w NVD2026-08 EPSS ok. 91,3%2026-08-27 WatchGuard publikuje nowe luki w procesie iked ... ponad 9 miesięcy od terminu CISA2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Potwierdzić, czy firma (lub partner IT) używa zapór WatchGuard Firebox i ile ich jest
CTO
DZISIAJ
2
Uzyskać pisemną odpowiedź: wersja Fireware i czy skonfigurowany jest VPN IKEv2
CTO
DZISIAJ
3
Zatwierdzić natychmiastową aktualizację, także poza godzinami pracy
CTO
DZISIAJ
4
Zlecić wymianę haseł i kluczy VPN po aktualizacji
CTO
DO JUTRA
5
Zlecić przegląd logów i konfiguracji zapory od września 2025
CTO
DO JUTRA
6
Zarezerwować budżet na analizę powłamaniową, jeśli przegląd coś wykaże
CFO
DO JUTRA
7
Sprawdzić w umowie z partnerem IT, kto odpowiada za aktualizacje zapory i w jakim czasie
CFO
DO JUTRA
8. PYTANIA DO TWOJEGO ZESPOŁU IT
#
Pytanie
Odpowiedź
Priorytet
1
Na jakiej wersji Fireware działa każdy nasz Firebox?
[wersja]
🔴
2
Czy mamy skonfigurowany mobilny VPN IKEv2 lub tunele IKEv2 do oddziałów (o zmiennym lub stałym adresie)?
TAK / NIE
🔴
3
Kiedy zapora zostanie zaktualizowana do wydania naprawionego?
[data]
🔴
4
Czy po aktualizacji zmieniliśmy hasła administratorów i klucze VPN?
TAK / NIE
🟠
5
Czy w logach lub konfiguracji zapory są nieznane konta, tunele lub reguły?
TAK / NIE
🟠
6
Czy panel zarządzania zaporą jest dostępny z internetu?
TAK / NIE
🟠
7
Jak długo trwa zaplanowana aktualizacja Fireware i kiedy robiliśmy ją ostatnio?
[czas], [data]
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, kto w firmie lub u partnera odpowiada za aktualizacje zapory?
✓ Czy zapora jest w tym samym kalendarzu aktualizacji co serwery?
✓ Czy potrafimy sprawdzić, kto był połączony przez VPN w ostatnim tygodniu?
✓ Czy mamy procedurę zgłoszenia naruszenia danych do UODO w 72 godziny?
✓ Czy plan awaryjny zakłada, że wyłączenie jednej funkcji rzeczywiście zamyka lukę?
Podsumowanie
CVE-2025-9242 pozwala przejąć zaporę WatchGuard Firebox z VPN IKEv2 z internetu, bez hasła, a CISA potwierdza zautomatyzowane ataki, publiczny skrypt jest dostępny, a prognoza EPSS przekracza 90%. Wyłączenie VPN dla pracowników nie zamyka luki, więc jedyną skuteczną drogą jest aktualizacja Fireware do najnowszego wydania, najlepiej dziś, a potem wymiana haseł i przegląd logów.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Luka w N-able N-central pozwala bez logowania uruchomić kod na serwerze, z którego zarządza się komputerami wielu firm. CISA potwierdza ataki. Zaktualizuj do 2026.3.1.14, odetnij konsolę od internetu i sprawdź konta.
Wykorzystywana przed wydaniem poprawki luka w mechanizmie aktualizacji Windows 11 i Windows Server 2025 pozwala zwykłemu kontu przejąć komputer. Zainstaluj wrześniową aktualizację dziś.
Błąd w logowaniu platformy Kestra OSS pozwala bez hasła tworzyć i uruchamiać przepływy pracy, czyli wykonywać dowolne polecenia jako root. Microsoft opisał włamanie, CISA potwierdza ataki. Zaktualizuj dziś.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.