Luka w Chrome i Edge (CVE-2026-3910): silnik V8 atakowany przez spreparowane strony
Błąd w silniku V8 pozwala wykonać kod w przeglądarce po otwarciu spreparowanej strony. Google potwierdza exploit używany w atakach. Sprawdź Chrome, Edge i inne przeglądarki Chromium i wymuś ich aktualizację oraz restart.
Ten alert jest dla zarządu, CTO i CFO każdej firmy, której pracownicy używają przeglądarek Google Chrome, Microsoft Edge, Opera lub innych opartych na Chromium. Werdykt: jeśli któraś przeglądarka w firmie ma wersję sprzed poprawki z marca 2026 roku, wymuś aktualizację i restart przeglądarek dziś, bo Google potwierdził, że exploit na tę lukę jest używany w atakach.
1. CO SIĘ STAŁO? Fakty w pigułce
Amerykańska agencja CISA 13 marca 2026 roku dopisała podatność CVE-2026-3910 do katalogu KEV, czyli listy luk, o których ma dowody, że są wykorzystywane w prawdziwych atakach. Błąd dotyczy V8, silnika JavaScript w Chromium, który uruchamia kod stron internetowych. Wystarczy, że pracownik otworzy spreparowaną stronę, a napastnik wykona swój kod wewnątrz piaskownicy przeglądarki.
Google wydał poprawkę 12 marca 2026 roku i napisał wprost, że wie o istnieniu exploita używanego w atakach. Lukę zgłosił 10 marca 2026 roku Google Threat Analysis Group, zespół śledzący ataki grup państwowych i komercyjnych dostawców oprogramowania szpiegującego. Termin naprawy wyznaczony przez CISA minął 27 marca 2026 roku.
Element
Szczegóły
Identyfikator CVE
CVE-2026-3910 (w europejskiej bazie ENISA: EUVD-2026-11736)
Data dodania do CISA KEV
2026-03-13
Termin naprawy wg CISA
2026-03-27
Produkt
Google Chromium V8, silnik JavaScript używany m.in. w Google Chrome, Microsoft Edge i Operze
Wersje zagrożone
Google Chrome starszy niż 146.0.7680.75 (Windows, macOS, Linux). Microsoft Edge starszy niż 146.0.3856.59. Pakiety chromium w dystrybucjach Linux bez aktualizacji z marca 2026
Wersje bezpieczne
Chrome: 146.0.7680.75 lub 146.0.7680.76 (Windows/Mac) i 146.0.7680.75 (Linux), najnowsza stabilna na dziś: 154.0.8037.44 (Windows). Edge: 146.0.3856.59 (13 marca 2026) i nowsze. Debian: chromium 146.0.7680.80-1~deb12u1 (bookworm), 146.0.7680.80-1~deb13u1 (trixie). Opera: producent nie podał publicznie wersji z poprawką
Typ podatności
Niewłaściwa implementacja w V8; NVD: CWE-94 (niewłaściwa kontrola generowania kodu), CISA: CWE-119 (operacje poza granicami bufora pamięci)
Ocena CVSS
NVD i CISA: 8.8 (CVSS 3.1, WYSOKA). Atak przez sieć, bez uprawnień, wymaga otwarcia strony przez użytkownika. Google: waga „High”
2. O CO CHODZI W PROSTYCH SŁOWACH?
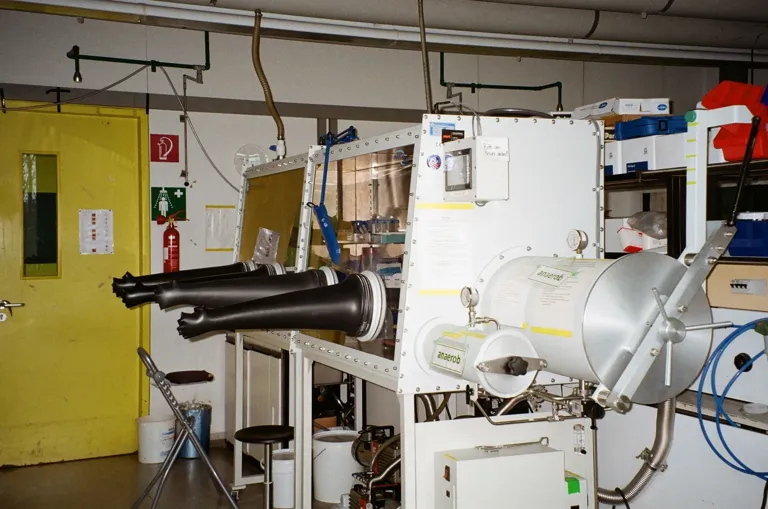
Wyobraź sobie laboratorium, w którym niebezpieczne próbki bada się wyłącznie w szczelnej komorze z wpuszczonymi rękawicami. Laborant może z próbką robić wszystko, ale próbka nie wydostanie się na zewnątrz. Każda otwarta strona internetowa to taka próbka, a piaskownica przeglądarki to komora. Luka w V8 sprawia, że próbka przejmuje sterowanie rękawicami: nadal jest w komorze, ale robi w niej, co chce.
Piaskownica nadal chroni pliki na dysku i resztę systemu, więc do pełnego przejęcia komputera napastnik potrzebowałby drugiej luki. Nie jest to jednak powód do spokoju: w tej samej przeglądarce pracownik loguje się do poczty, bankowości, systemów księgowych i paneli administracyjnych. Poza tym grupy prowadzące takie ataki często łączą lukę w silniku z drugą, która pozwala z piaskownicy wyjść. W tym przypadku nie ustalono publicznie, czy tak się stało.
💡 V8 to silnik, który wykonuje JavaScript, czyli programy wbudowane w strony internetowe. Piaskownica (sandbox) to odizolowane środowisko, w którym przeglądarka uruchamia kod stron, odcięte od plików i innych programów. Chromium to otwarty projekt, na którym Google, Microsoft, Opera i inni budują swoje przeglądarki. Exploit to gotowy kod wykorzystujący lukę.
Scenariusz
Normalnie
Z podatnością
Pracownik otwiera link z wiadomości
Strona wyświetla się, jej kod działa w granicach reguł przeglądarki
Spreparowana strona uruchamia dowolny kod w procesie przeglądarki
Reklama na zaufanym serwisie
Wyświetla się jak zwykle
Może być nośnikiem ataku bez kliknięcia w nic więcej niż wejście na serwis
Dane z innych zakładek i sesji
Chronione regułami izolacji
Zagrożone w zakresie, do którego sięga przejęty proces
Pliki na dysku komputera
Niedostępne dla strony
Nadal chronione przez piaskownicę, chyba że napastnik użyje drugiej luki
Aktualizacja Chrome
Pobiera się w tle
Działa dopiero po restarcie przeglądarki
źródło: Pexels, Alexey K.
3. JAK HAKERZY TO WYKORZYSTUJĄ?
Poniżej typowy przebieg ataku dla tej klasy podatności. To scenariusz poglądowy, a nie odtworzenie konkretnego incydentu, bo szczegóły ataków nie zostały ujawnione. Atak wymaga, by ofiara otworzyła stronę, więc nie da się go w pełni zautomatyzować (tak ocenia CISA). Luki w przeglądarkach zgłaszane przez Google Threat Analysis Group są zwykle używane w atakach ukierunkowanych, a nie w masowym skanowaniu.
Etap
Czas
Akcja hakerów
Wynik
1. Wybór celu
T-dni
Wytypowanie osób w firmie (zarząd, finanse, IT) i ich zainteresowań
Lista ofiar i przynęt
2. Przynęta
T+0 min
Wysłanie linku w wiadomości lub umieszczenie kodu na odwiedzanej stronie albo w reklamie
Ofiara otwiera stronę
3. Wykonanie kodu
T+sekundy
Strona uruchamia exploit na silnik V8
Kod napastnika działa w piaskownicy przeglądarki
4. Wyjście z piaskownicy (jeśli napastnik ma drugą lukę)
Użycie przejętych kont do oszustw lub ruchu w sieci firmy
Wyciek, oszustwo finansowe lub włamanie
Konkretne scenariusze zagrożenia
🔴 Scenariusz 1: członek zarządu otwiera link do „artykułu branżowego”, a strona z exploitem przejmuje proces przeglądarki, w którym ma zalogowaną pocztę i bankowość firmową.
🔴 Scenariusz 2: księgowa korzysta z nieaktualizowanej, zapomnianej przeglądarki opartej na Chromium, a złośliwa reklama na popularnym portalu uruchamia atak bez dodatkowego kliknięcia.
🔴 Scenariusz 3: administrator IT otwiera stronę z dokumentacją w przeglądarce, w której jest zalogowany do paneli serwerów; napastnik łączy lukę z drugą i instaluje oprogramowanie szpiegujące na jego komputerze.
4. DLACZEGO TO RYZYKO DLA TWOJEJ FIRMY?
Przeglądarka jest na każdym komputerze w firmie i pracownicy codziennie otwierają w niej setki obcych stron. Aktualizacja jest darmowa i szybka, ale często niedokończona: przeglądarka pobiera poprawkę, a pracownik nie restartuje jej tygodniami. Dodatkowo w firmach zostają zapomniane drugie przeglądarki, które nikt nie aktualizuje.
Obszar biznesu
Potencjalny wpływ
Czas do wystąpienia
Koszty szacunkowe
Operacyjny
Czyszczenie lub reinstalacja zainfekowanych komputerów, wymiana haseł i sesji
Dni
10 tys. do 80 tys. PLN (praca IT, przestój stanowisk)
Bezpieczeństwo danych
Przechwycenie sesji do poczty, bankowości i systemów w chmurze
Minuty do godzin od otwarcia strony
20 tys. do 200 tys. PLN (analiza powłamaniowa, obsługa incydentu)
Finansowy
Oszustwa na przejętych kontach (np. zmiana numeru rachunku w fakturze)
Dni
20 tys. do 500 tys. PLN, zależnie od przelewów
Reputacyjny
Wiadomości wysyłane z przejętych skrzynek do klientów i partnerów
Dni do tygodni
20 tys. do 200 tys. PLN (utracone zaufanie, kontrakty)
Prawny
Obowiązek zgłoszenia naruszenia do UODO w ciągu 72 godzin, jeśli wyciekną dane osobowe; możliwa kara RODO do 20 mln EUR lub 4% rocznego obrotu, zależnie od okoliczności
72 godziny od wykrycia
10 tys. do 100 tys. PLN (obsługa prawna, zgłoszenia), bez ewentualnej kary
Interpretacja: wpływ jest wysoki (wykonanie kodu w przeglądarce, w której pracownicy mają zalogowane systemy), ale nie maksymalny, bo kod działa w piaskownicy; prawdopodobieństwo jest średnie, bo ataki są raczej ukierunkowane (EPSS 0,02), a nie masowe. Dla zarządu, finansów i IT ryzyko jest wyższe niż dla reszty zespołu.
5. CO MUSISZ ZROBIĆ NATYCHMIAST?
Lp.
Priorytet
Działanie
Termin
Odpowiedzialny
1
🔴 NATYCHMIAST
Sprawdzić wersję Chrome, Edge, Opery i innych przeglądarek Chromium na wszystkich komputerach
Dziś
Administrator IT
2
🔴 NATYCHMIAST
Wymusić aktualizację i restart przeglądarek (zasady grupy, konsola zarządzania lub komunikat do pracowników)
Dziś
Administrator IT
3
🔴 NATYCHMIAST
Zacząć od komputerów zarządu, finansów i administratorów
Dziś
Administrator IT
4
🟠 PILNIE
Odinstalować lub zaktualizować zapomniane drugie przeglądarki (stara Opera, pakiety chromium w niewspieranych dystrybucjach Linux)
Do 3 dni
Administrator IT
5
🟠 PILNIE
Włączyć automatyczne aktualizacje i wymuszony restart przeglądarki po określonym czasie
Do 7 dni
Administrator IT
6
🟡 WAŻNIE
Wprowadzić comiesięczny raport wersji przeglądarek na wszystkich komputerach
Do 30 dni
CTO
7
🟡 WAŻNIE
Zapewnić logowanie wieloskładnikowe do poczty, bankowości i systemów w chmurze, żeby skradziona sesja lub hasło miały mniejszą wartość
Do 30 dni
CTO
Jeśli aktualizacja nie jest dostępna
Google, Microsoft i Debian wydały poprawki, więc aktualizacja jest dostępna dla głównych przeglądarek. W źródłach nie ma ustawienia ani flagi, która wyłączałaby podatny fragment silnika. Poniższe miary tylko ograniczają ryzyko. Oceny efektywności to ocena ekspercka.
Czasowa miara ochronna
Efektywność
Łatwość wdrożenia
Przejście na przeglądarkę z aktualną poprawką (np. zaktualizowany Chrome lub Edge zamiast nieaktualnej Opery)
Wysoka
Łatwa
Filtr DNS lub bramka WWW blokująca znane złośliwe domeny i reklamy
Niska do średniej: nie zatrzyma ataku z nowej lub przejętej strony
Średnia
Ograniczenie przeglądania internetu z kont administracyjnych i komputerów do bankowości
Średnia: zmniejsza skutki
Średnia
Oddzielny profil lub przeglądarka do systemów krytycznych (bankowość, panele)
Średnia
Łatwa, zależy od dyscypliny pracowników
Przed i po działaniu
Stan
Przed działaniem
Po działaniu
Wersja przeglądarek
Nieznana, część sprzed marca 2026
Potwierdzona, wszystkie z poprawką
Restart po aktualizacji
Zależy od pracownika
Wymuszony automatycznie
Drugie przeglądarki
Zapomniane i nieaktualizowane
Usunięte lub objęte aktualizacjami
Otwarcie złośliwej strony
Może uruchomić kod napastnika
Luka zamknięta
Widoczność
Brak raportu wersji
Comiesięczny raport dla CTO
6. KONTEKST I SKALA ZAGROŻENIA
Aspekt
Informacja
Czy jest wykorzystywana?
TAK (potwierdzone przez CISA). Google: „wie, że exploit na CVE-2026-3910 istnieje i jest używany”
Grupy przestępcze
Brak publicznych informacji; lukę zgłosił Google Threat Analysis Group, ale ataków nie przypisano publicznie żadnej grupie
Kampanie ransomware
Brak potwierdzenia (CISA: Unknown)
Ocena CVSS
8.8 WYSOKA wg NVD i CISA (CVSS 3.1)
PoC dostępny publicznie?
Brak publicznych informacji; szczegóły zgłoszenia w Chromium (491410818) są zastrzeżone
Liczba atakowanych firm
Brak publicznych informacji
Wyjście z piaskownicy
Nie ustalono publicznie, czy w atakach łączono tę lukę z drugą
Prognoza EPSS
0,02 przy percentylu 0,79 (23 sierpnia 2026, wg analizy źródłowej): niska masowość, typowa dla ataków wymagających otwarcia strony
Niski EPSS nie oznacza, że luki nikt nie używa. Oznacza, że nie da się jej użyć hurtowo, skanując internet: ofiara musi wejść na stronę. Dla firm, które mogą być celem ataków ukierunkowanych, istotniejsze jest potwierdzenie Google i CISA.
Sygnały zagrożenia dla CVE-2026-3910CVSS 3.1 (NVD, CISA) 8.8/10 ██████████████████░░ WYSOKAEPSS 0,02 █░░░░░░░░░░░░░░░░░░░ NISKIE (ataki celowane)CISA KEV TAK ████████████████████ ataki potwierdzoneExploit wg Google TAK ████████████████████ używany w atakachRansomware (CISA) Unknown ░░░░░░░░░░░░░░░░░░░░ brak potwierdzenia
Linia czasu incydentu
2026-03-10 Google Threat Analysis Group zgłasza lukę2026-03-12 Google wydaje Chrome 146.0.7680.75/76 z poprawką2026-03-13 Publikacja CVE w NVD, CISA dodaje lukę do katalogu KEV2026-03-13 Microsoft wydaje Edge 146.0.3856.59 z poprawką2026-03-16 Debian wydaje poprawione pakiety chromium (DSA-6165-1)2026-03-27 Termin naprawy wg CISA dla agencji federalnych2026-06-17 Ostatnia aktualizacja wpisu w NVD ... prawie 6 miesięcy od terminu CISA2026-09-17: TUTAJ JESTEŚMY
7. BEZPOŚREDNI LINK DO DZIAŁANIA: checklista dla CTO/CFO
Jaka jest najstarsza wersja Chrome na komputerach firmowych?
[wersja]
🔴
2
Jaka jest najstarsza wersja Microsoft Edge?
[wersja]
🔴
3
Czy na komputerach są inne przeglądarki oparte na Chromium (Opera, Brave, Vivaldi, pakiety chromium)?
TAK / NIE, [lista]
🔴
4
Czy przeglądarki mają wymuszony restart po pobraniu aktualizacji?
TAK / NIE
🟠
5
Kiedy wszystkie komputery miały zainstalowaną poprawkę z marca 2026?
[data]
🟠
6
Czy mamy komputery z Linuxem w wersji, do której nie trafiają już poprawki chromium?
TAK / NIE
🟠
7
Czy mamy centralny raport wersji przeglądarek aktualizowany co najmniej raz w miesiącu?
TAK / NIE
🟡
Pytania diagnostyczne dla managera
✓ Czy wiem, ile różnych przeglądarek jest używanych w firmie?
✓ Czy ktoś sprawdza, że aktualizacje przeglądarek naprawdę działają, a nie tylko się pobierają?
✓ Czy osoby z dostępem do bankowości i danych finansowych mają dodatkowe zabezpieczenia?
✓ Czy pracownicy wiedzą, że restart przeglądarki jest częścią aktualizacji?
✓ Czy mamy procedurę zgłoszenia naruszenia danych do UODO w 72 godziny?
Podsumowanie
CVE-2026-3910 w silniku V8 pozwala wykonać kod w przeglądarce po otwarciu spreparowanej strony, a Google i CISA potwierdzają ataki. Poprawki dla Chrome, Edge i Debiana są dostępne od marca 2026 roku, termin CISA minął 27 marca, więc sprawdzenie wersji wszystkich przeglądarek Chromium i wymuszenie ich restartu to zadanie na dziś.
Czytaj dalej
Powiązane artykuły
Zestaw zmienia się codziennie, więc przy kolejnej wizycie zobaczysz inny wycinek bloga.
Google i CISA potwierdzają ukierunkowane ataki na lukę w modemie telefonów Pixel, które nie wymagają działania użytkownika. Zaktualizuj telefony do poziomu poprawek 2026-09-05, zaczynając od zarządu.
Luka w systemach PLM firmy PTC pozwala bez logowania przejąć serwer. Grupa Cl0p wykorzystuje ją do kradzieży dokumentacji produktów i szantażu. Zainstaluj poprawki i sprawdź ślady włamania.
Luka o ocenie 10.0 w SonicWall SMA1000 daje dostęp do funkcji urządzenia bez logowania, a z CVE-2026-83549 pozwala je przejąć. SonicWall i CISA potwierdzają ataki. Zainstaluj hotfix i sprawdź urządzenie.
Klikając „Akceptuję”, zgadzasz się na przechowywanie plików cookie przez UXU w celu poprawy działania strony, analizy i wsparcia działań marketingowych.